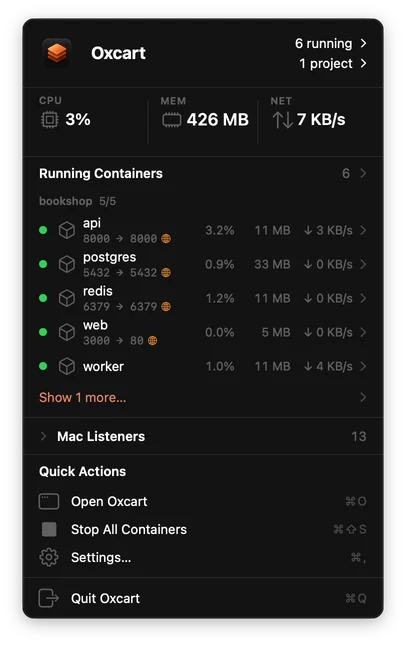
Direkt in deiner Menüleiste.
0.0004% eines CPU-Kerns bei 20 laufenden Containern.
Apple silicon · macOS 26 oder neuer · 215 MiB
0.0004% eines CPU-Kerns bei 20 laufenden Containern.
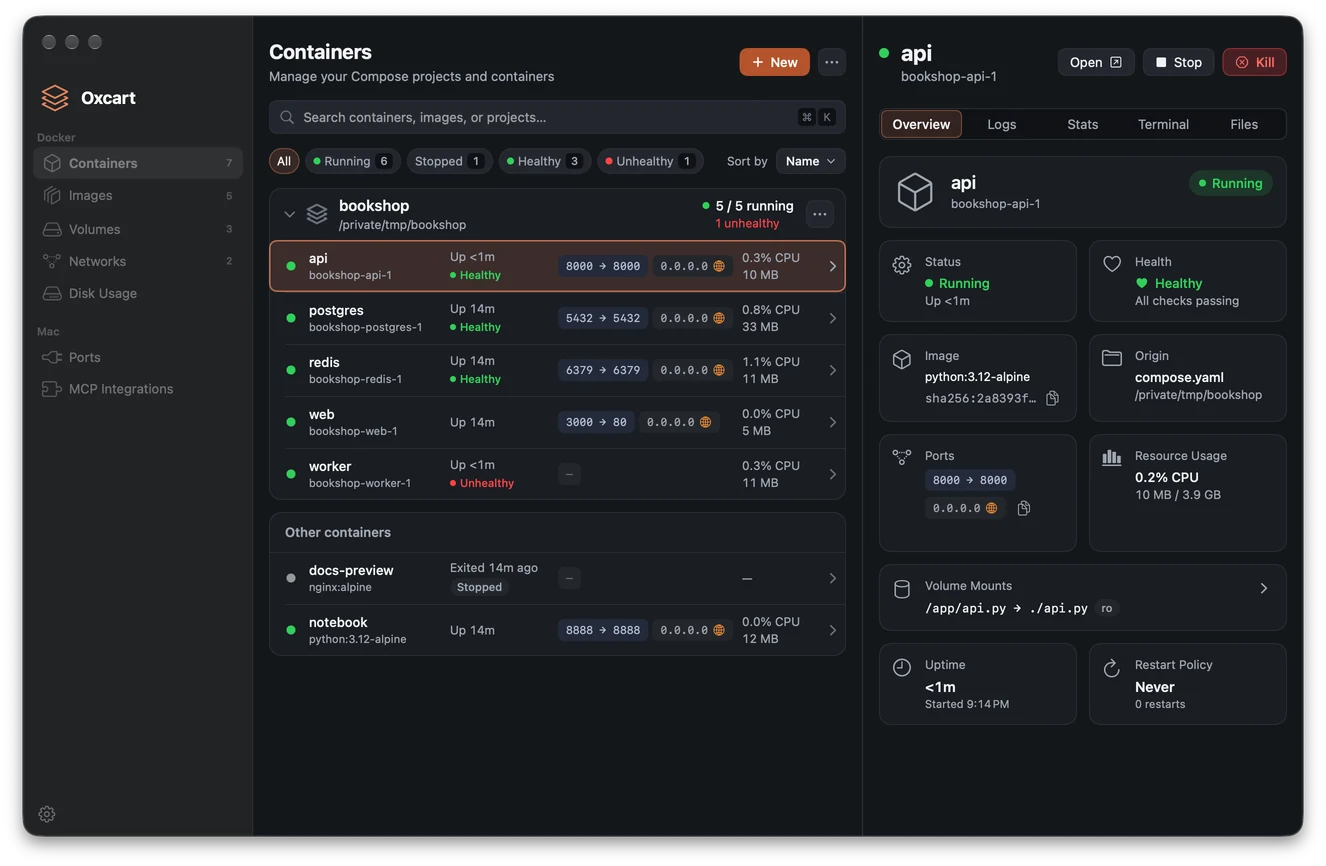
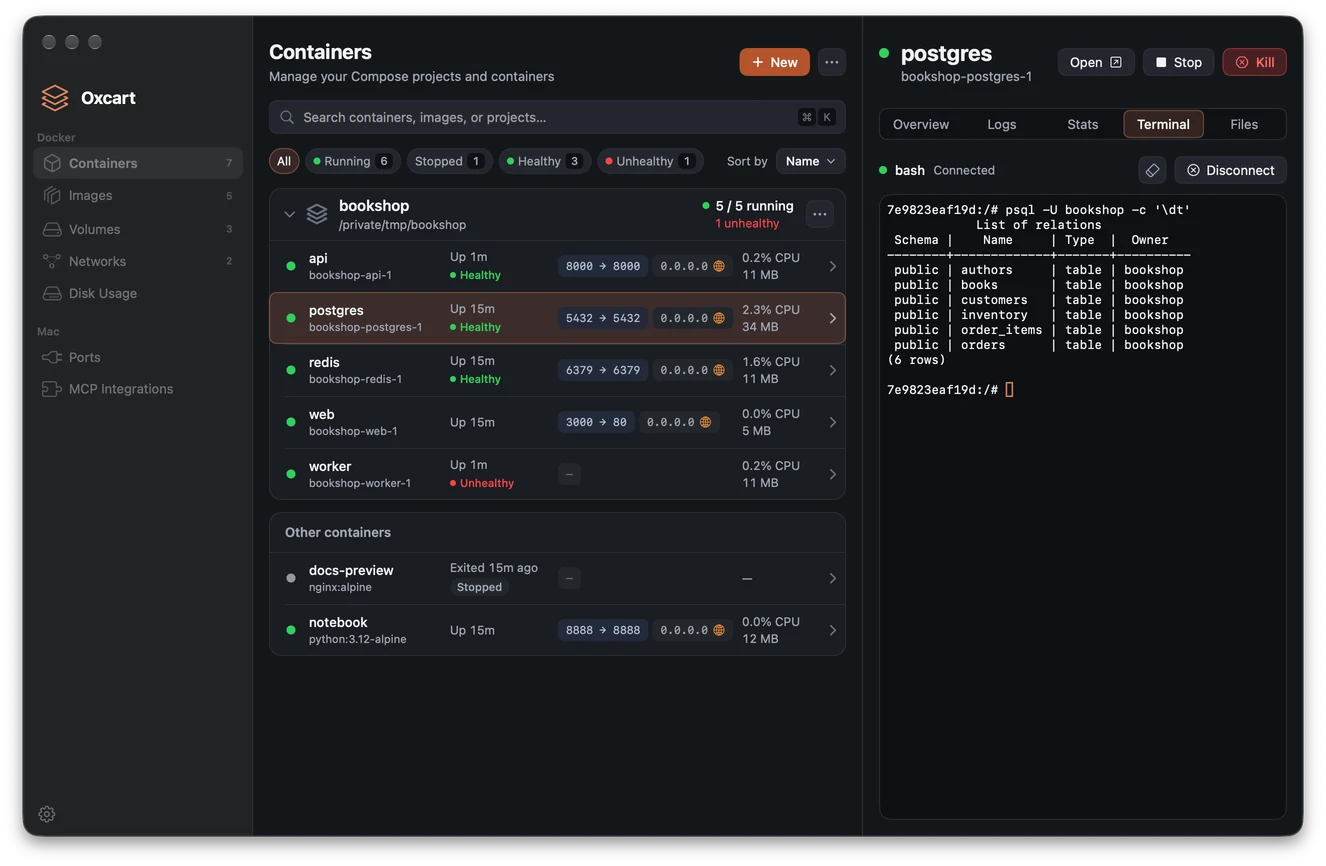
Compose-Projekte, Logs, Statistiken und ein Terminal in einem nativen Fenster.
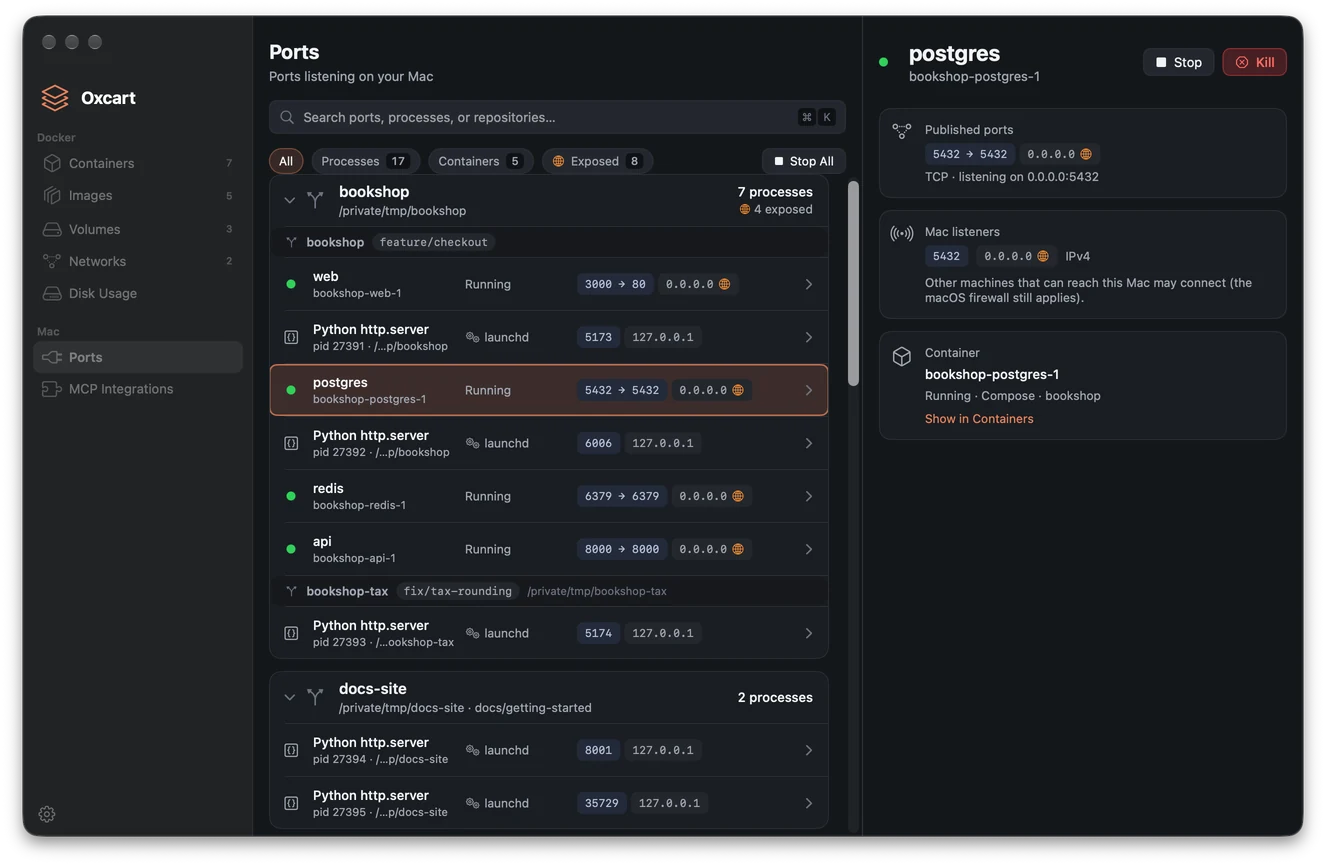
Jeder zeigt, warum er nicht antwortet.
Ein Satz verbindet jeden Coding-Agenten. Nur Lesezugriff, bis du mehr erlaubst.
docker, Compose und Buildx, die du bereits nutzt. Alles dabei.
$ docker compose up -d
$ docker buildx build .
$ docker run --rm -it alpineDie Arbeit, die du den ganzen Tag wiederholst. Verglichen mit dem schnellsten Mitbewerber bei jeder Aufgabe.
Oxcart Schnellster Mitbewerber
docker run --rmOxcart 42ms Schnellster Mitbewerber 143ms
3.4× schneller
Oxcart 96ms Schnellster Mitbewerber 378ms
3.9× schneller
docker stopOxcart 19ms Schnellster Mitbewerber 107ms
5.6× schneller
Oxcart 77ms Schnellster Mitbewerber 683ms
8.9× schneller
Oxcart 4.0ms Schnellster Mitbewerber 86.3ms
21× schneller
Schnellster Mitbewerber: die beste der anderen von uns gemessenen Container-Laufzeitumgebungen für Mac bei dieser Aufgabe. Gemessen auf einem Mac mit Apple silicon, mit gleicher CPU- und Speicherausstattung, jeweils ein Produkt zur Zeit.
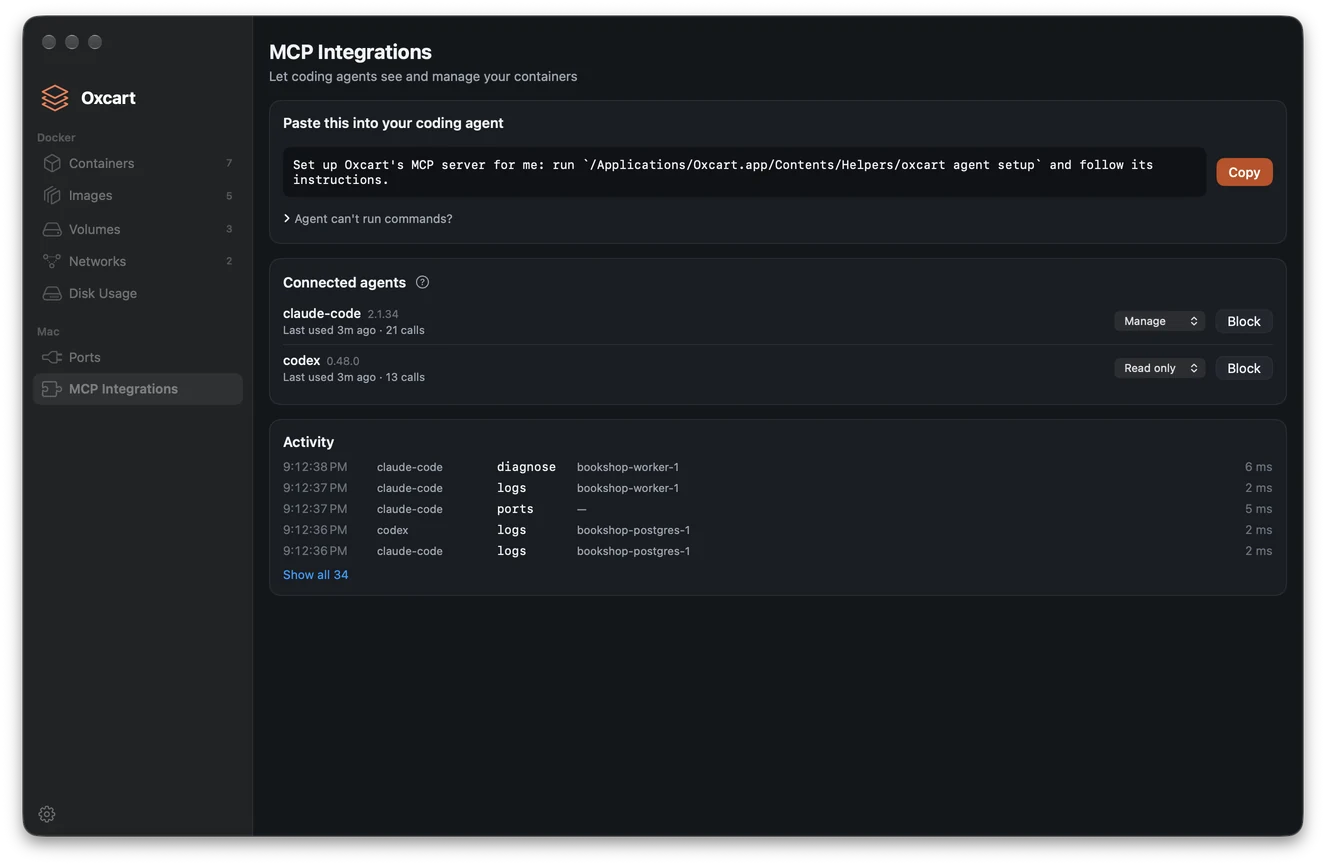
Ein Prompt verbindet jeden Coding-Agenten. Läuft auf deinem Mac: kein Konto, kein Port, kein Token.
Warum wurde dieser Container gestoppt?
13× kleiner
Gibt es Fehler in den Logs?
18× kleiner
claude-code fragt, warum bookshop-worker-1 den Zustand unhealthy hat. diagnose antwortet in 6 ms.Füge einen Satz ein, und dein Agent registriert sich selbst. Einrichtungsschritte für Claude Code, Codex, Cursor, VS Code mit Copilot, Zed und 13 weitere. Funktioniert offline.
Gib einem Agenten die Stufe Manage oder Full, oder sperre ihn mit Block. Für jeden Agenten einzeln. Tools über seiner Berechtigungsstufe werden gar nicht erst aufgelistet.
Jeder Aufruf erscheint im Aktivitätsverlauf mit Agent, Tool und Uhrzeit. Das Protokoll bleibt auf deinem Mac.
Ein temporärer Container ohne Netzwerkzugriff, sofern du ihn nicht erlaubst. In unseren Tests in 23 bis 76 ms gestartet.
2 Schritte statt 4 und 8, mit teilweise nur einem Fünftel der Tokens: Claude Opus 5.5 sucht einen Fehler im Log und eine Absturzursache, mit und ohne Oxcart. Als Anhaltspunkt: eine Sitzung pro Aufgabe.
Die Stufen bestimmen, was Oxcarts Tools für einen Agenten tun dürfen. Sie sind keine Sandbox: Ein Agent mit eigener Shell kann weiterhin docker ausführen.
Oxcart entfernt die Teile einer Container-App, auf die Angreifer es abgesehen haben: den ständig laufenden Root-Daemon, die Docker API auf einem Port, nicht authentifizierte Verbindungen nach Linux und Installationsprogramme, die Code herunterladen.
Die einzige privilegierte Komponente auf deinem Mac ist ein kleines Hilfsprogramm, das macOS bei der Installation des Befehls docker startet. Es beendet sich 10 Sekunden später. Engine, Dateifreigabe und App laufen alle unter deinem Benutzerkonto.
Die API nutzt einen privaten Socket, den nur du öffnen kannst. Keine Einstellung macht sie über TCP zugänglich, und Oxcart übernimmt nie den systemweiten Docker-Socket. Solange keine Ports veröffentlicht sind, hält Oxcart keinen einzigen TCP- oder UDP-Socket offen.
Jeder Listener auf der Linux-Seite prüft den Aufrufer, bevor er auch nur ein Byte liest. Nur dein Mac erhält Zugriff. Container können die privaten Kanäle überhaupt nicht öffnen.
Der eigene Kernel startet direkt ein kleines, in Rust geschriebenes Init-System mit drei Diensten. Keine ladbaren Module, kein SSH, kein systemd, kein cron.
Die Linux-Seite kann deinen Mac um drei Dinge bitten: eine TCP-Verbindung öffnen, einen Namen auflösen und die Uhrzeit lesen. Keine API für Befehle und keine Root-Rechte. Ein Ausbruch aus der Linux-Umgebung bedeutet deshalb keine Kontrolle über deinen Mac.
Die Einrichtung baut keine Netzwerkverbindung auf. Die gesamte Linux-Seite ist in der signierten, notarisierten App enthalten. Updates werden abgelehnt, wenn nicht sowohl der Feed als auch der Download signiert sind.
Der MCP-Server kommuniziert ausschließlich über stdio mit dem Agenten, der ihn gestartet hat. Kein Port für Rebinding-Angriffe, kein Token zum Stehlen, und jeder Agent startet mit reinem Lesezugriff.
Oxcarts schnelle Verbindung zwischen deinem Mac und deinen Containern nutzt TLS 1.3. Bei jedem Start werden ein Zertifikat per Pinning festgelegt und das zugehörige Token gewechselt. Andere virtuelle Maschinen auf deinem Mac können die Verbindung weder mitlesen noch verändern oder eigene Verbindungen aufbauen. Container haben überhaupt keinen Zugriff auf diese Verbindung.
shares bei Bedarf ein.127.0.0.1 deines Macs über host.docker.internal zugreifen, wie bei Docker.127.0.0.1, damit er nur lokal erreichbar ist.Ein Sicherheitsproblem in Oxcart oder auf oxcart.cc gefunden? Schreib an security@oxcart.cc. Unsere Kontaktdaten stehen auch in /.well-known/security.txt.
Und die Grundlagen: mit einer Developer ID signiert, von Apple notarisiert, mit Hardened Runtime, Registry-Passwörtern im Schlüsselbund und einer Website ohne Skripte von Drittanbietern.
Dein Mac baut jede ausgehende Verbindung auf. Deshalb gelten deine Routen, dein Split-DNS und deine Firewall.
Ein Netzwerkfilter kann eine neue Verbindung anhalten, während du entscheidest. Oxcart wartet auf deine Antwort, statt mit einem Fehler abzubrechen.
Bereit, beim Starten oder der Grund, warum nicht. Bis hin zu „lauscht nur auf 127.0.0.1 innerhalb des Containers“.
Apple silicon · macOS 26 oder neuer
Der Verkauf startet in Kürze. Jetzt herunterladen und 60 Tage kostenlos nutzen.
Kaufst du für ein Team? Teamlizenzen kosten $20 pro Person und Hauptversion. Vertrieb kontaktieren
Alle Funktionen, 60 Tage kostenlos. Danach laufen Container jeweils 15 Minuten, bis du eine Lizenz kaufst oder aktivierst. Es gibt keine Wartezeit. Du kannst sie jederzeit wieder starten.
Eine Lizenz gehört einer Person, die sie auf bis zu 5 Macs nutzen kann.
Die erste Zahl der Versionsnummer. Fehlerkorrekturen, Verbesserungen und kleinere Funktionen erscheinen als kostenlose Nebenversions- und Fehlerkorrektur-Updates.
Nein. Eine Lizenz läuft nie ab und funktioniert mit der gekauften Hauptversion auch offline weiter.
Nein. Oxcart ist für Macs mit Apple silicon und macOS 26 oder neuer.
Innerhalb von 30 Tagen nach dem Kauf einer Lizenz oder eines Upgrades, ohne Begründung.