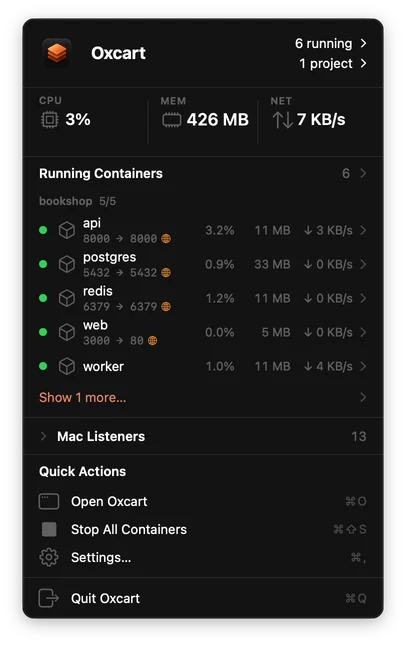
En tu barra de menús.
0.0004% de un núcleo, con 20 contenedores en ejecución.
Apple silicon · macOS 26 o posterior · 215 MiB
0.0004% de un núcleo, con 20 contenedores en ejecución.
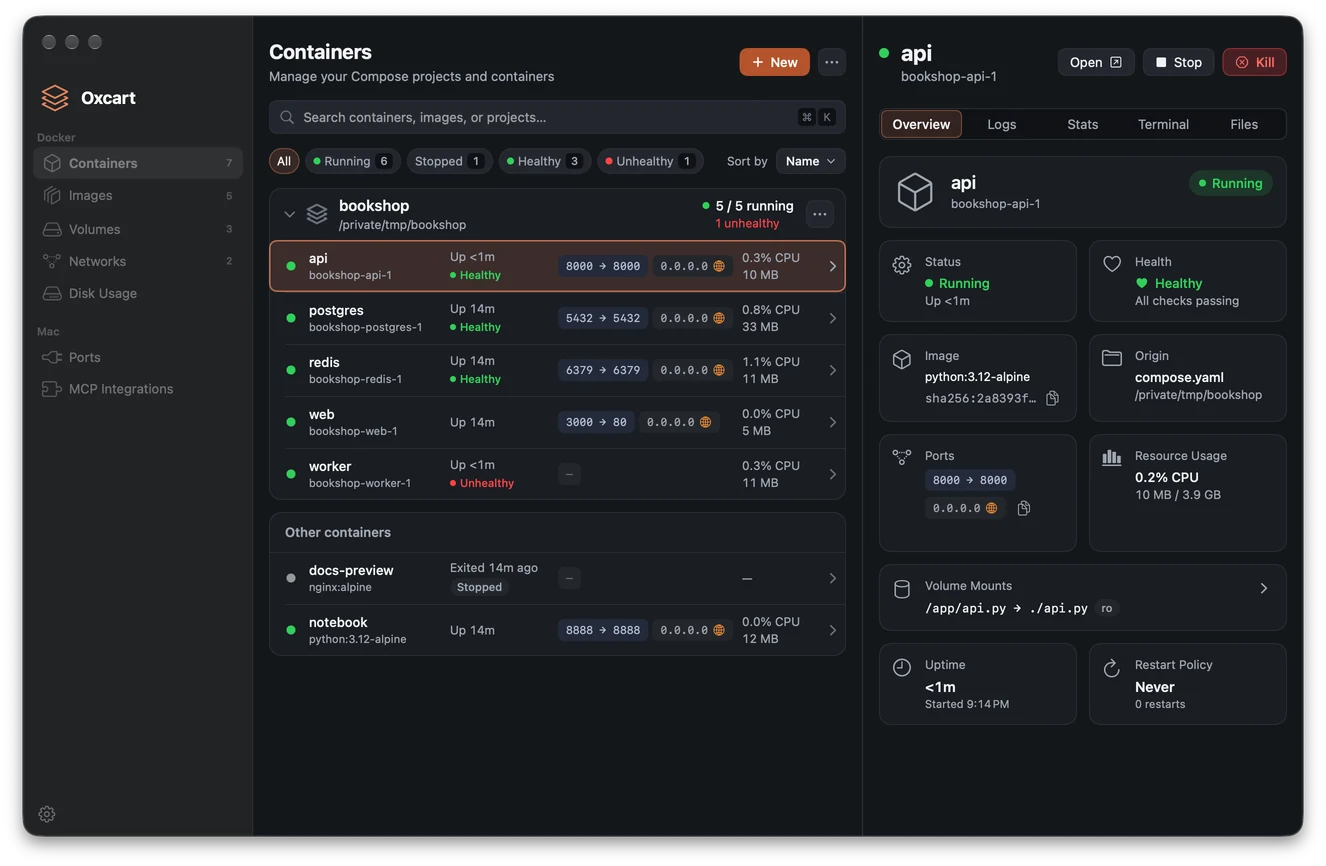
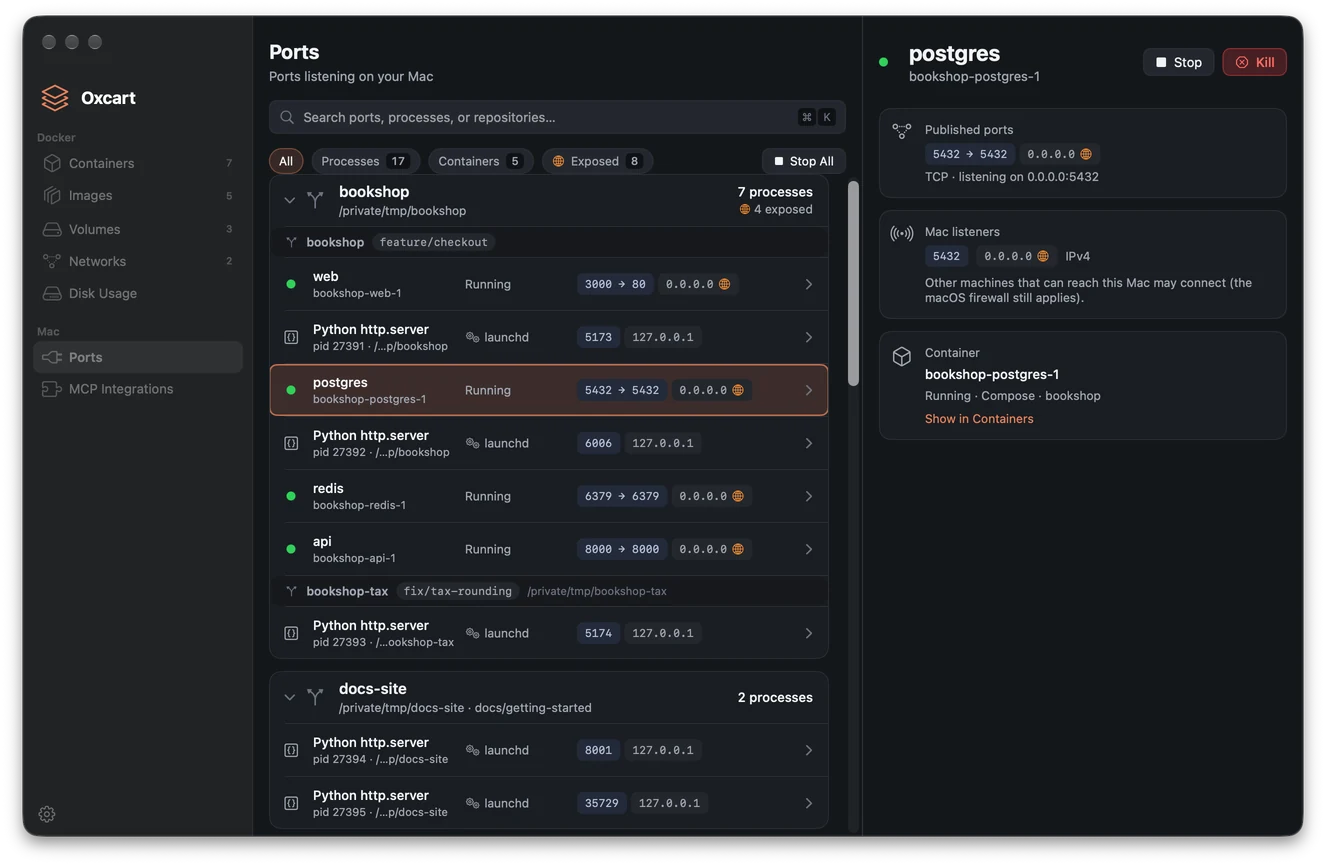
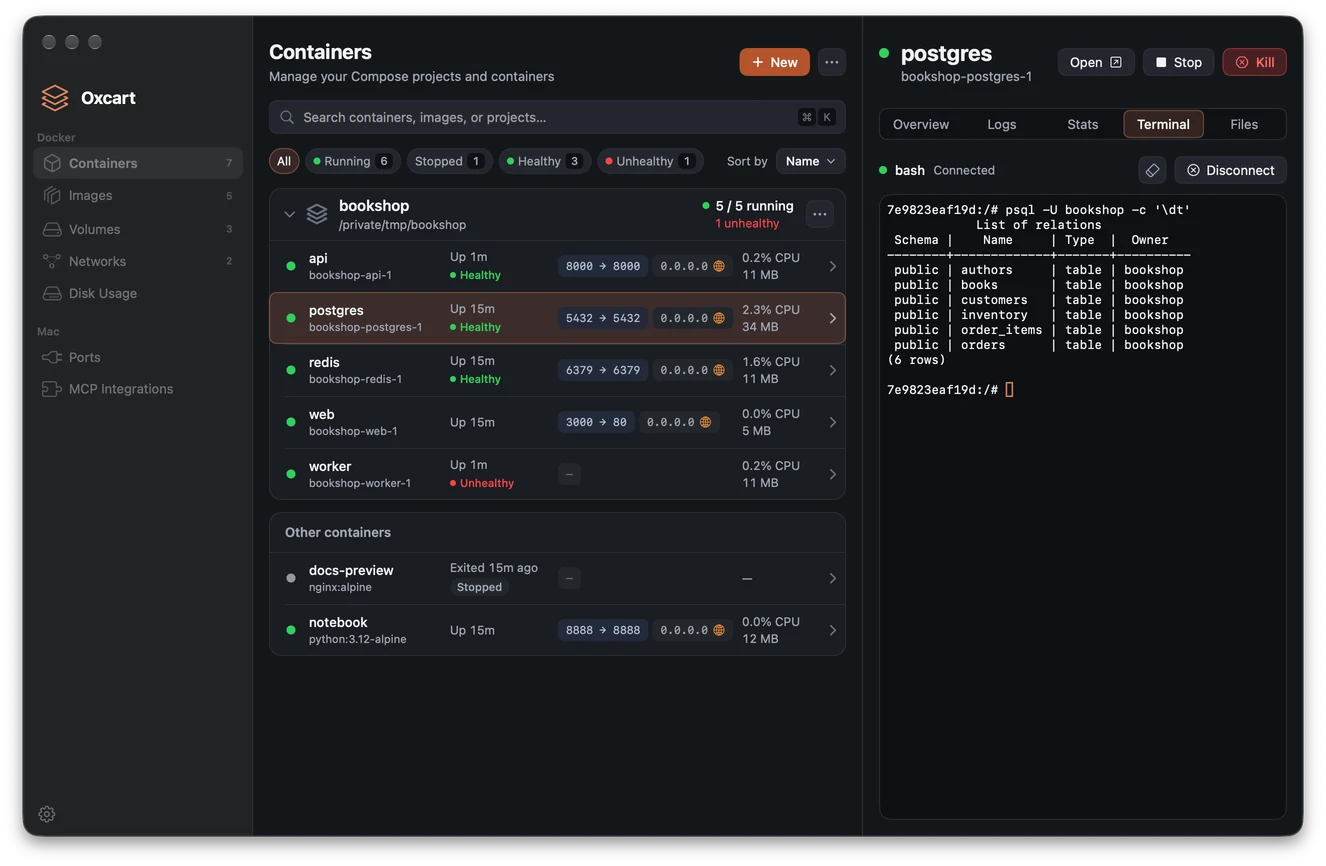
Proyectos Compose, registros, estadísticas y una terminal en una ventana nativa.
Cada uno indica por qué no responde.
Una frase conecta cualquier agente de programación. Solo lectura hasta que tú lo autorices.
docker, Compose y Buildx, los que ya usas. Incluidos.
$ docker compose up -d
$ docker buildx build .
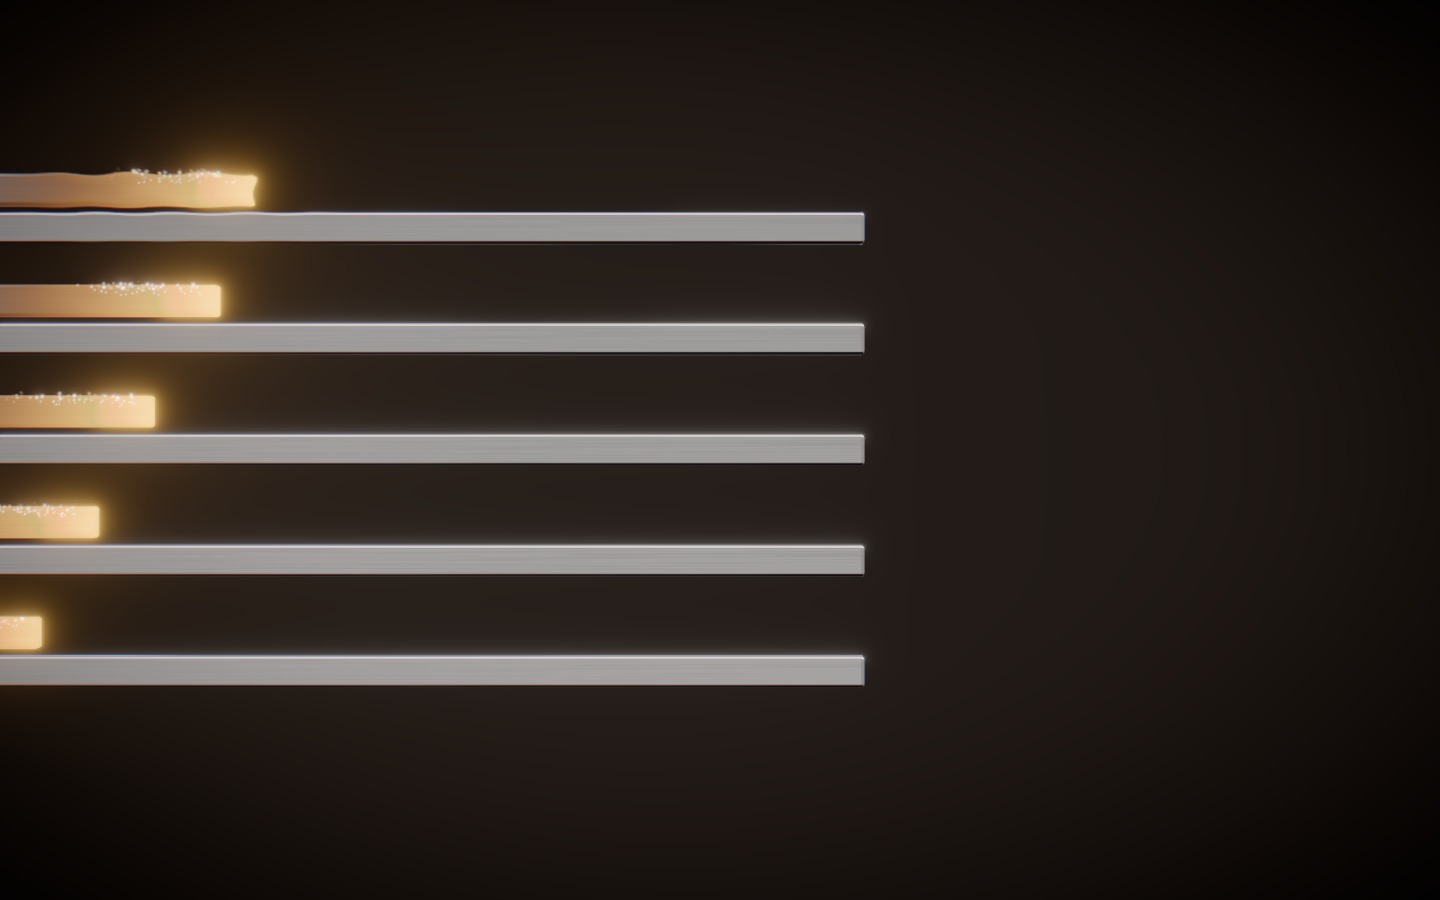
$ docker run --rm -it alpineLas tareas que repites todo el día, comparadas con el competidor más rápido en cada una.
Oxcart Competidor más rápido
docker run --rmOxcart 42ms Competidor más rápido 143ms
3.4× más rápido
Oxcart 96ms Competidor más rápido 378ms
3.9× más rápido
docker stopOxcart 19ms Competidor más rápido 107ms
5.6× más rápido
Oxcart 77ms Competidor más rápido 683ms
8.9× más rápido
Oxcart 4.0ms Competidor más rápido 86.3ms
21× más rápido
Competidor más rápido: el mejor de los otros entornos de contenedores para Mac que medimos, en esa tarea. Medido en un Mac con Apple silicon, con la misma CPU y memoria, un producto a la vez.
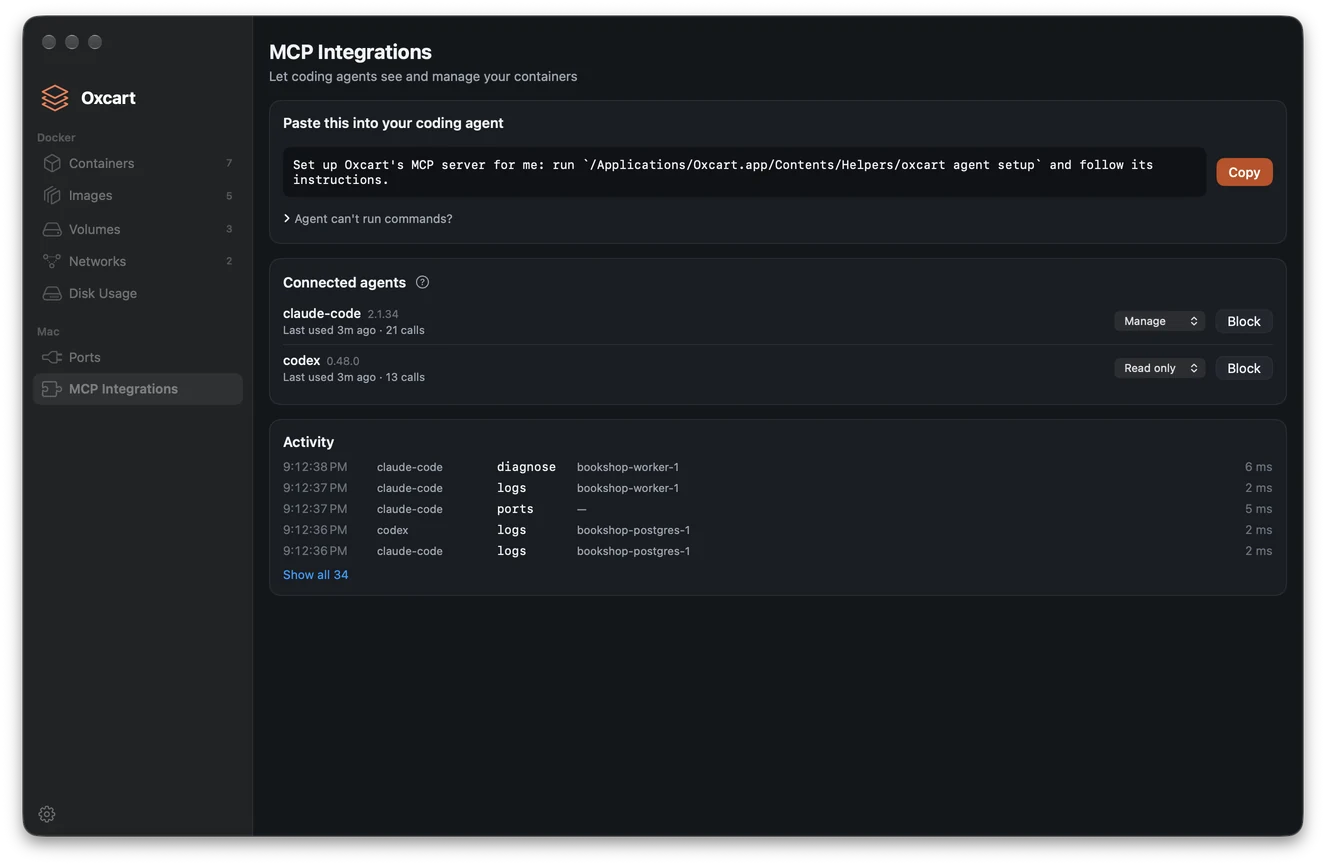
Una instrucción conecta cualquier agente de programación. Se ejecuta en tu Mac: sin cuenta, sin puerto ni token de autenticación.
¿Por qué se detuvo este contenedor?
13× más compacto
¿Hay errores en los registros?
18× más compacto
claude-code pregunta por qué bookshop-worker-1 no supera la comprobación de estado. diagnose responde en 6 ms.Pega una frase y tu agente se registra solo. Pasos de configuración para Claude Code, Codex, Cursor, VS Code con Copilot, Zed y 13 más. Funciona sin conexión.
Sube un agente a Manage o Full, o bloquéalo con Block, de forma individual. Las herramientas que superan su nivel ni siquiera aparecen en la lista.
Cada llamada aparece en el historial de actividad, con el agente, la herramienta y la hora. El registro se queda en tu Mac.
Un contenedor temporal sin red salvo que la autorices, que arrancó entre 23 y 76 ms en nuestras pruebas.
2 turnos en lugar de 4 y 8, con un consumo de tokens de hasta solo una quinta parte: Claude Opus 5.5 busca un error en los registros y la causa de un fallo, con Oxcart y sin él. Orientativo: una sesión por tarea.
Los niveles determinan qué hacen las herramientas de Oxcart para un agente. No son un entorno aislado: un agente con su propia shell puede seguir ejecutando docker.
Oxcart elimina las partes de una app de contenedores que suelen ser objetivo de los atacantes: el daemon root siempre activo, la API de Docker en un puerto, los enlaces sin autenticar hacia Linux y los instaladores que descargan código.
El único componente con privilegios en tu Mac es un pequeño programa auxiliar que macOS inicia al instalar el comando docker. Termina 10 segundos después. El motor, el acceso compartido a archivos y la app se ejecutan con tu cuenta.
La API usa un socket privado que solo tú puedes abrir. No hay ningún ajuste para exponerla por TCP, y Oxcart nunca toma el control del socket de Docker del sistema. Sin puertos publicados, no mantiene abierto ningún socket TCP ni UDP.
Cada servicio a la escucha del lado de Linux comprueba quién llama antes de leer un solo byte. Solo tu Mac puede entrar, y los contenedores no pueden abrir los canales privados en absoluto.
Su propio kernel arranca directamente con un pequeño init escrito en Rust, que ejecuta tres servicios. Sin módulos cargables, sin SSH, sin systemd ni cron.
El lado de Linux puede pedirle tres cosas a tu Mac: abrir una conexión TCP, resolver un nombre y consultar el reloj. Sin API de comandos ni acceso root, por lo que escapar de ese entorno no da el control de tu Mac.
La configuración no establece ninguna conexión de red: todo el lado de Linux viene dentro de la app firmada y notarizada. Las actualizaciones se rechazan salvo que tanto el canal de actualizaciones como la descarga estén firmados.
El servidor MCP solo se comunica por stdio con el agente que lo inició. Ningún puerto que desviar mediante rebinding, ningún token que robar, y todos los agentes empiezan con acceso de solo lectura.
La conexión rápida de Oxcart entre tu Mac y tus contenedores usa TLS 1.3, con un certificado fijado en cada inicio y un token que cambia con él. Las demás máquinas virtuales de tu Mac no pueden leerla, alterarla ni abrir sus propias conexiones, y los contenedores no pueden acceder a ese enlace en absoluto.
shares si es necesario.127.0.0.1 de tu Mac a través de host.docker.internal, igual que con Docker.127.0.0.1 para que solo sea accesible localmente.¿Encontraste un problema de seguridad en Oxcart o en oxcart.cc? Escribe a security@oxcart.cc. También puedes encontrar nuestros datos de contacto en /.well-known/security.txt.
Y lo básico: firma con un Developer ID, notarización de Apple, entorno de ejecución reforzado, contraseñas de registros en el Llavero y un sitio sin scripts de terceros.
Tu Mac establece cada conexión saliente, así que se aplican tus rutas, tu DNS dividido y tu cortafuegos.
Un filtro de red puede poner en pausa una conexión nueva mientras decides. Oxcart espera tu respuesta en lugar de fallar.
Listo, iniciándose o el motivo del problema, hasta el detalle de «solo escucha en 127.0.0.1 dentro del contenedor».
Apple silicon · macOS 26 o posterior
Las compras estarán disponibles pronto. Descarga ahora y disfruta de 60 días gratis.
¿Compras para un equipo? Las licencias de equipo cuestan $20 por persona y por versión principal. Contactar con ventas
Todas las funciones, gratis durante 60 días. Después, los contenedores funcionan durante 15 minutos cada vez hasta que compres o actives una licencia. No hay tiempo de espera: vuelve a iniciarlos cuando quieras.
Una licencia pertenece a una persona, que puede usarla en hasta 5 Mac.
El primer número de la versión. Las correcciones, mejoras y funciones más pequeñas llegan como actualizaciones menores y parches gratuitos.
No. Una licencia nunca caduca y sigue funcionando sin conexión con la versión principal que compraste.
No. Oxcart está diseñado para Mac con Apple silicon y macOS 26 o posterior.
Dentro de los 30 días siguientes a la compra de una licencia o del paso a la siguiente versión, sin explicaciones.