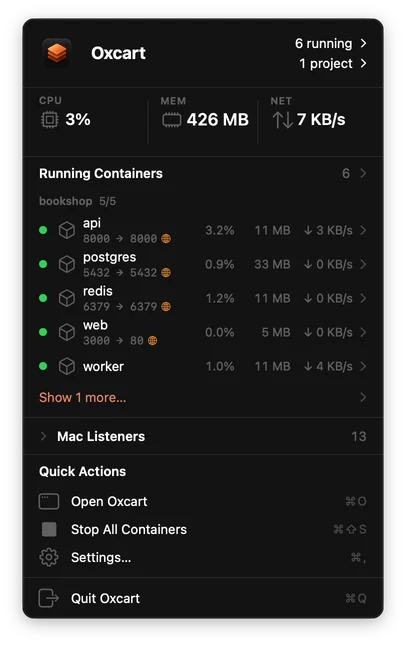
Всегда в вашей строке меню.
0.0004% одного ядра при 20 работающих контейнерах.
Apple silicon · macOS 26 или новее · 215 MiB
0.0004% одного ядра при 20 работающих контейнерах.
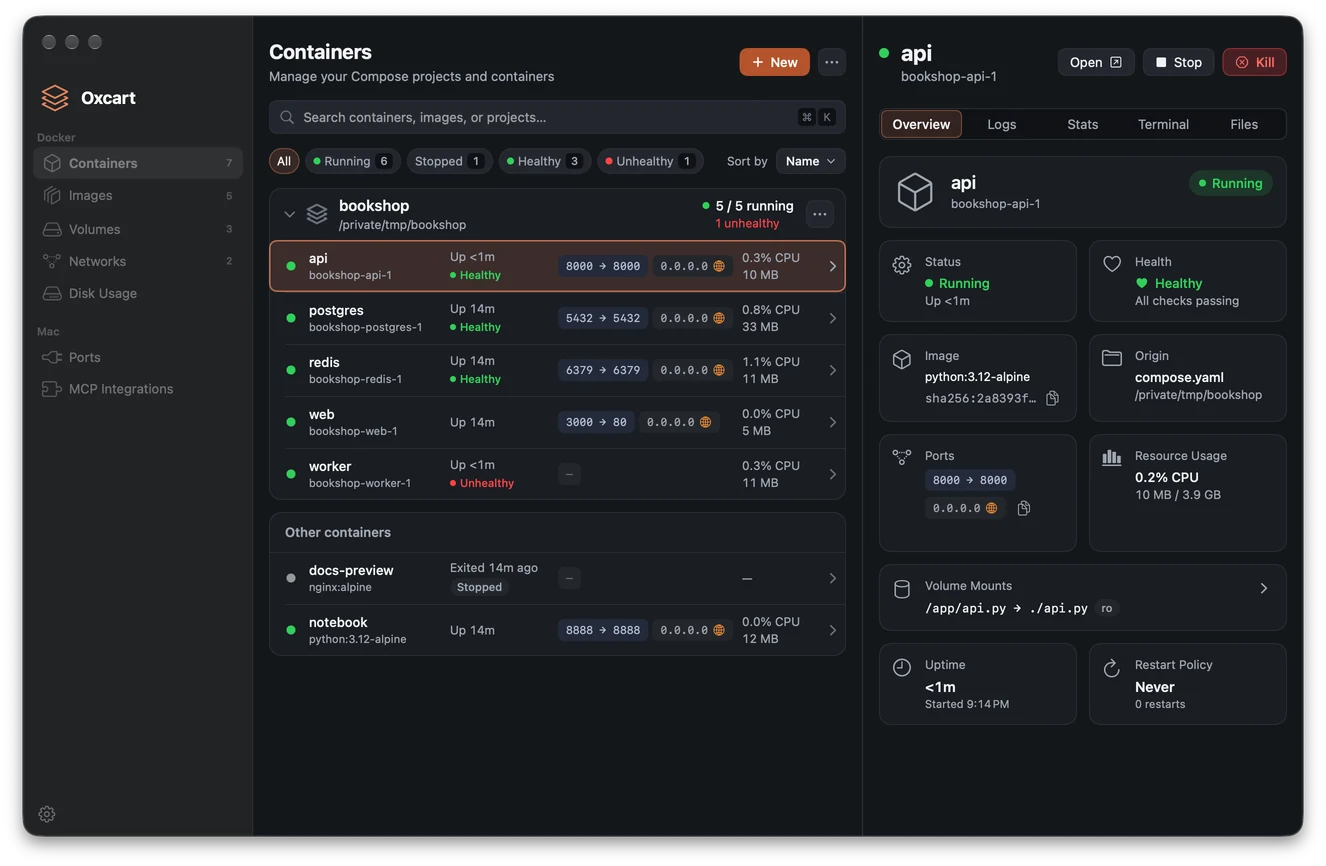
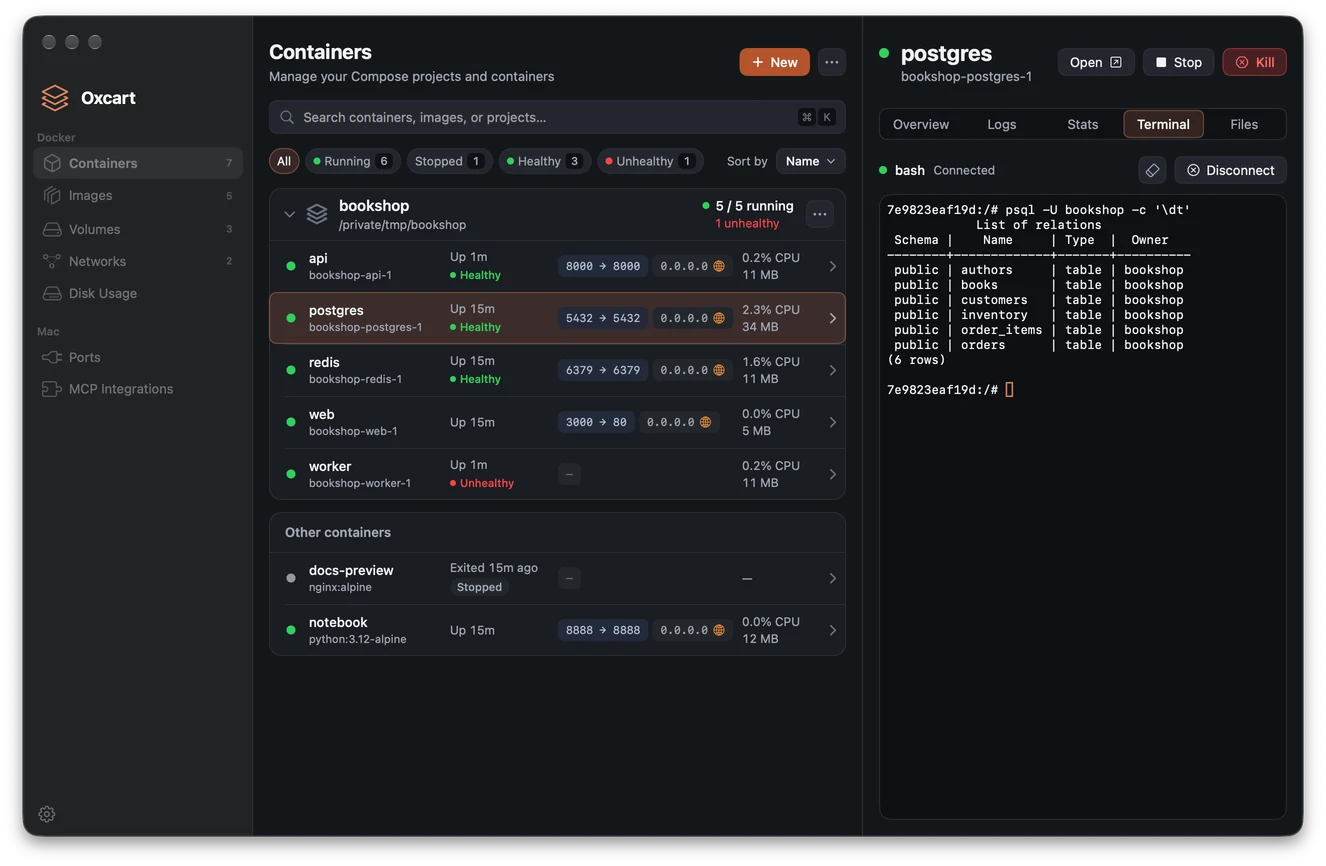
Проекты Compose, логи, статистика и терминал в одном нативном окне.
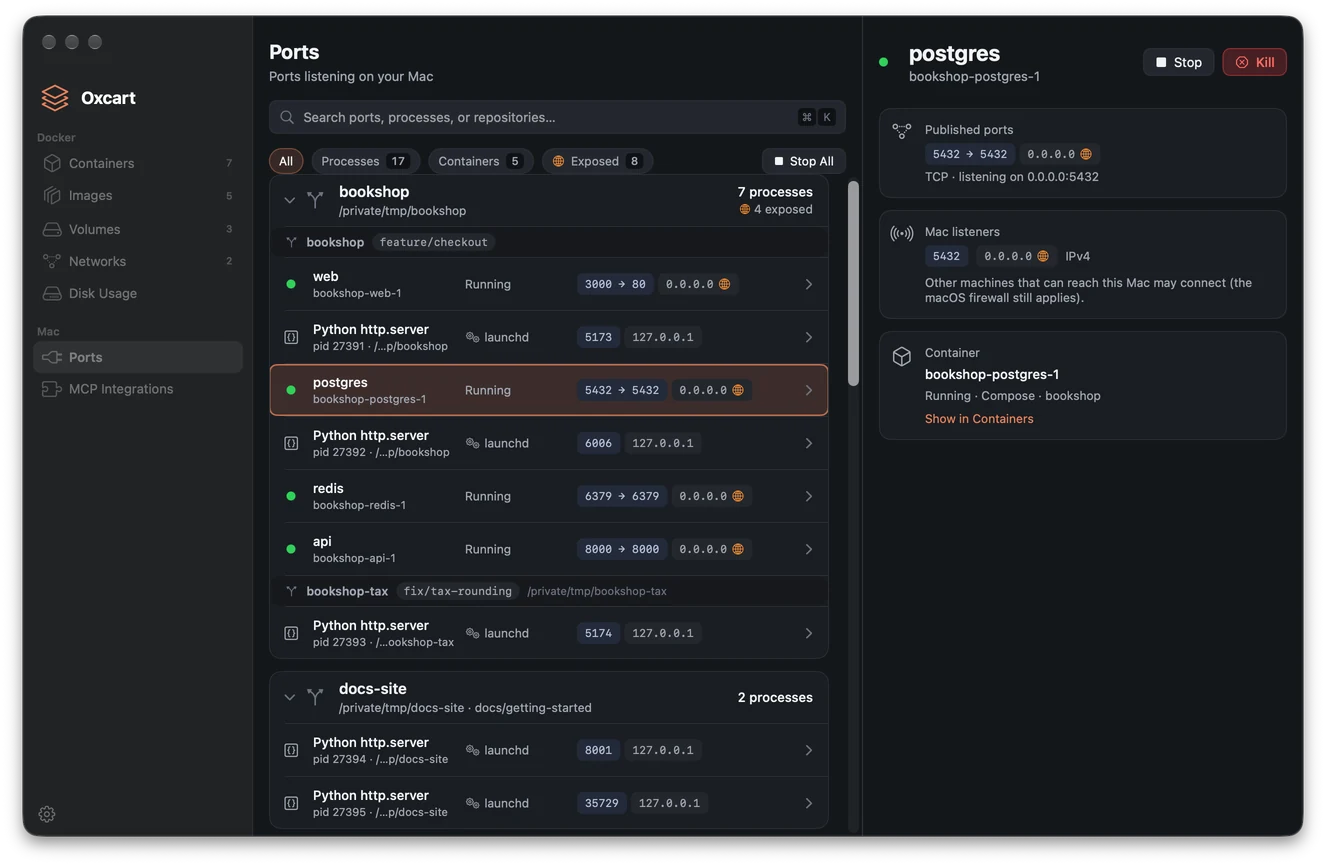
Каждый объясняет, почему не отвечает.
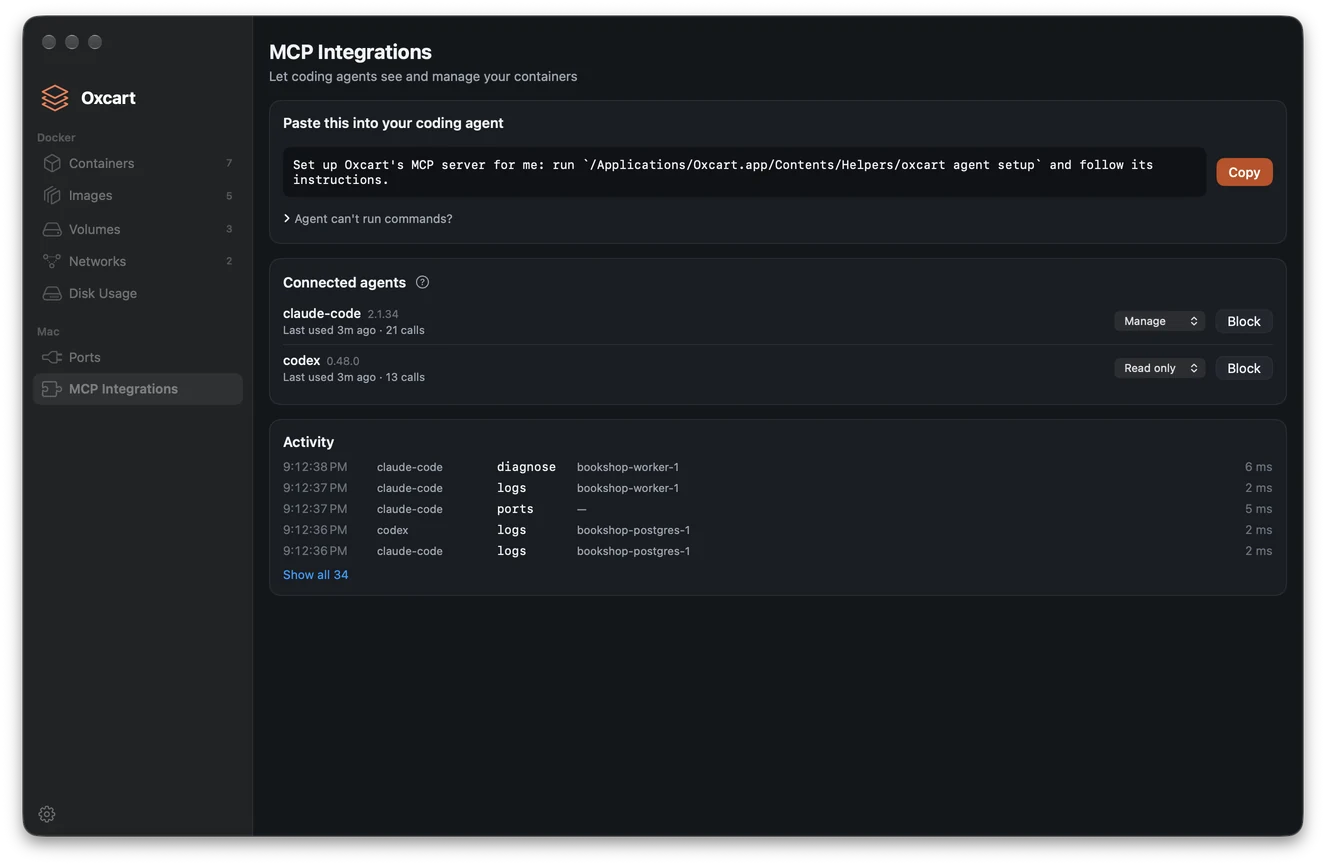
Одна фраза подключает любого агента для программирования. Только чтение, пока вы не разрешите больше.
Привычные docker, Compose и Buildx. Уже в комплекте.
$ docker compose up -d
$ docker buildx build .
$ docker run --rm -it alpineЗадачи, которые вы повторяете весь день, в сравнении с самым быстрым конкурентом для каждой из них.
Oxcart Самый быстрый конкурент
docker run --rmOxcart 42ms Самый быстрый конкурент 143ms
3.4× быстрее
Oxcart 96ms Самый быстрый конкурент 378ms
3.9× быстрее
docker stopOxcart 19ms Самый быстрый конкурент 107ms
5.6× быстрее
Oxcart 77ms Самый быстрый конкурент 683ms
8.9× быстрее
Oxcart 4.0ms Самый быстрый конкурент 86.3ms
21× быстрее
Самый быстрый конкурент: лучший результат в данной задаче среди других измеренных нами сред контейнеров для Mac. Измерено на Mac с Apple silicon при одинаковых выделенных ресурсах CPU и памяти, по одному продукту за раз.
Один запрос подключает любого агента для программирования. Всё работает на вашем Mac: без аккаунта, порта и токена.
Почему остановился этот контейнер?
13× меньше
Есть ошибки в логах?
18× меньше
claude-code спрашивает, почему bookshop-worker-1 не проходит проверку работоспособности. diagnose отвечает за 6 ms.Вставьте одну фразу, и агент зарегистрируется сам. Инструкции по настройке для Claude Code, Codex, Cursor, VS Code с Copilot, Zed и ещё 13 агентов. Работает без интернета.
Повысьте уровень до Manage или Full либо заблокируйте через Block — для каждого агента отдельно. Инструменты выше его уровня даже не попадают в список.
Каждый вызов попадает в ленту активности с указанием агента, инструмента и времени. Журнал остаётся на вашем Mac.
Временный контейнер без сети, пока вы её не разрешите. В наших тестах запускался за 23–76 ms.
2 хода вместо 4 и 8, с расходом токенов вплоть до одной пятой: Claude Opus 5.5 ищет ошибку в логе и причину сбоя с Oxcart и без него. Ориентировочный результат: одна сессия на задачу.
Уровни определяют, что инструменты Oxcart могут делать по запросу агента. Это не изолированная среда: агент со своей командной оболочкой по-прежнему может запускать docker.
Oxcart исключает те части контейнерного приложения, на которые нацелены атаки: постоянно работающий демон с правами root, Docker API на сетевом порту, каналы в Linux без аутентификации и установщики, скачивающие код.
Единственный привилегированный компонент на вашем Mac — небольшой вспомогательный процесс, который macOS запускает при установке команды docker. Он завершается через 10 секунд. Движок, общий доступ к файлам и приложение работают от вашего имени.
API использует закрытый сокет, который можете открыть только вы. Нет настройки, которая открыла бы API по TCP, и Oxcart никогда не занимает системный сокет Docker. Пока порты не опубликованы, он вообще не держит сокетов TCP или UDP.
Каждый слушающий сервис на стороне Linux проверяет, кто обращается, прежде чем прочитать хоть байт. Доступ получает только ваш Mac, а контейнеры вообще не могут открывать закрытые каналы.
Собственное ядро сразу запускает небольшой init на Rust с тремя сервисами. Без загружаемых модулей, SSH, systemd и cron.
Сторона Linux может запросить у Mac три действия: открыть TCP-соединение, разрешить имя и прочитать часы. Нет API для команд и нет прав root, поэтому выход за пределы среды не даёт контроля над вашим Mac.
Установка не создаёт сетевых соединений: вся сторона Linux уже внутри подписанного и проверенного Apple приложения. Обновления отклоняются, если подписи нет хотя бы у одного из двух компонентов: ленты обновлений или скачиваемого файла.
MCP-сервер общается только через stdio и только с запустившим его агентом. Нет порта для перенаправления и токена для кражи, а каждый агент начинает с доступа только на чтение.
Быстрый канал Oxcart между Mac и контейнерами использует TLS 1.3, с закреплением сертификата при каждом запуске и токеном, который меняется вместе с ним. Другие виртуальные машины на Mac не могут читать или изменять эти данные либо открывать собственные соединения, а контейнеры вообще не имеют доступа к этому каналу.
shares.host.docker.internal контейнеры могут обращаться к сервисам на 127.0.0.1 вашего Mac, как в Docker.127.0.0.1, чтобы он оставался локальным.Нашли проблему безопасности в Oxcart или на oxcart.cc? Напишите на security@oxcart.cc. Контактные данные также есть в /.well-known/security.txt.
И базовые меры: подпись Developer ID, проверка Apple, усиленная среда выполнения, пароли реестров образов в Связке ключей и сайт без сторонних скриптов.
Все исходящие соединения создаёт ваш Mac, поэтому действуют ваши маршруты, раздельный DNS и файрвол.
Сетевой фильтр может приостановить новое соединение, пока вы решаете. Oxcart ждёт вашего ответа, вместо того чтобы выдать ошибку.
Готов, запускается или объясняет причину сбоя, вплоть до «слушает 127.0.0.1 только внутри контейнера».
Apple silicon · macOS 26 или новее
Продажи скоро откроются. Скачайте сейчас и пользуйтесь бесплатно 60 дней.
Покупаете для команды? Лицензии стоят $20 за человека и основную версию. Связаться с отделом продаж
Все функции бесплатно на 60 дней. Затем контейнеры работают по 15 минут за запуск, пока вы не купите или не активируете лицензию. Ждать между запусками не нужно: запускайте их снова, когда захотите.
Лицензия принадлежит одному человеку, который может использовать её на 5 Mac включительно.
Первое число в номере версии. Исправления, доработки и небольшие функции выходят как бесплатные минорные обновления и патчи.
Нет. Лицензия бессрочная и продолжает работать без интернета с купленной основной версией.
Нет. Oxcart предназначен для Mac с Apple silicon и macOS 26 или новее.
В течение 30 дней после покупки лицензии или обновления основной версии, без объяснения причин.