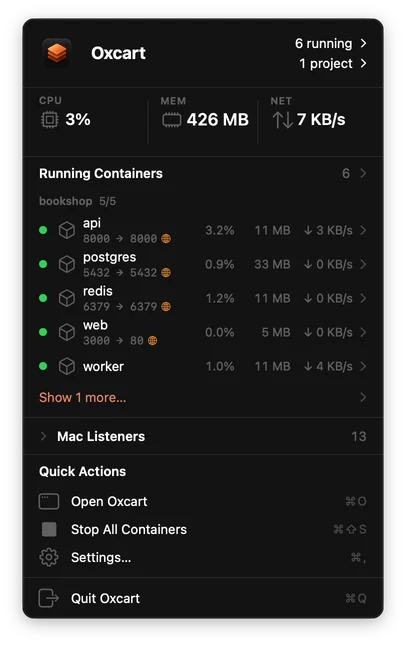
Sempre na sua barra de menus.
0.0004% de um núcleo, com 20 contêineres em execução.
Apple silicon · macOS 26 ou posterior · 215 MiB
0.0004% de um núcleo, com 20 contêineres em execução.
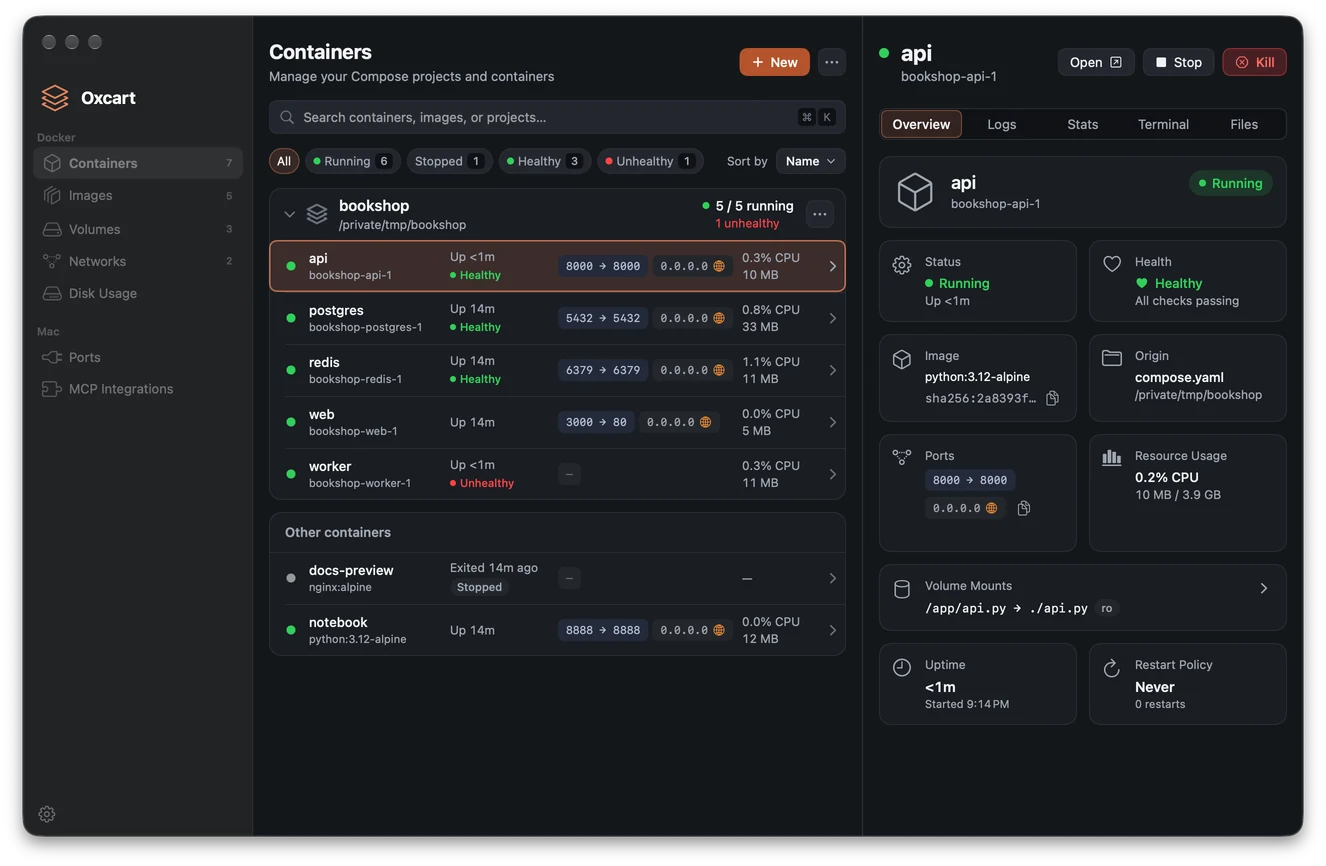
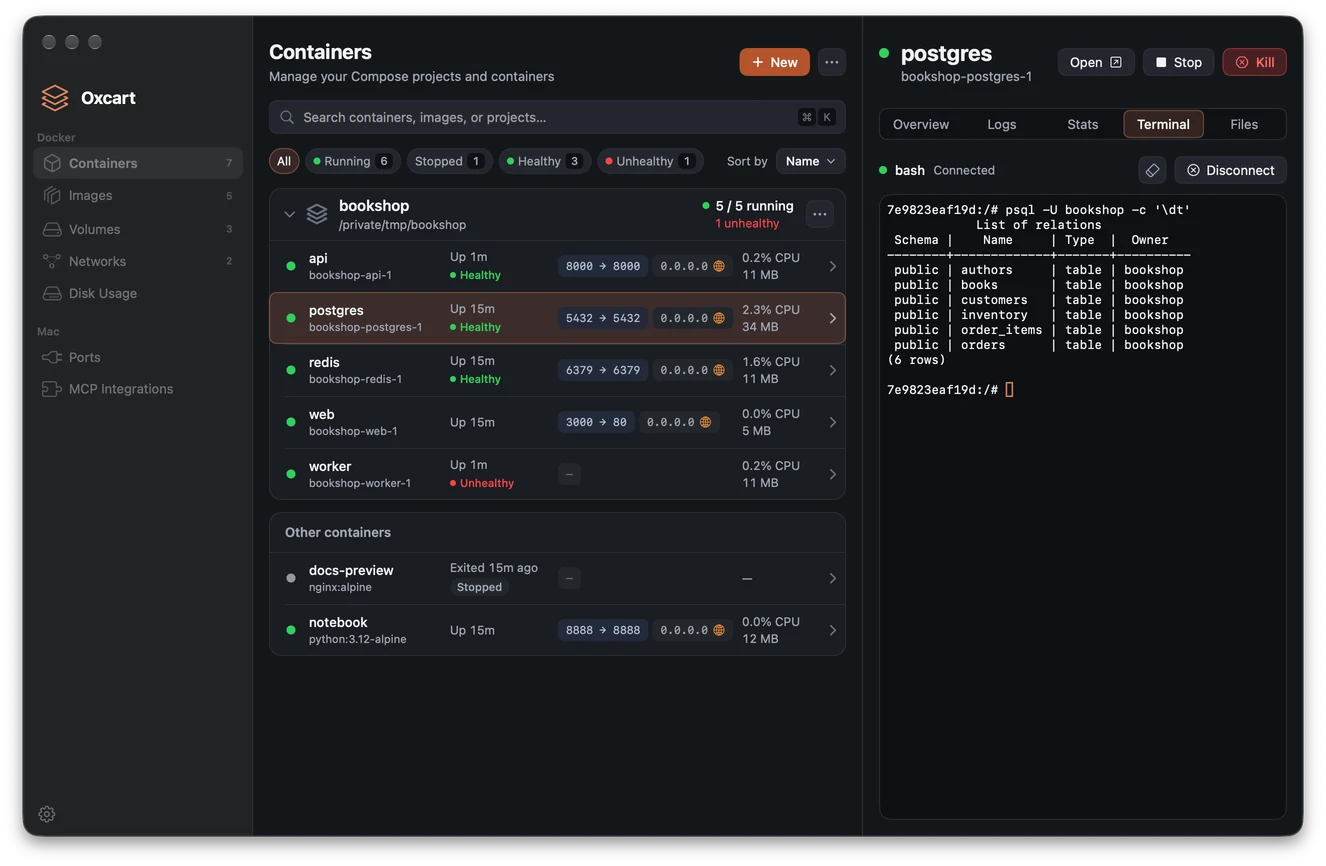
Projetos Compose, logs, estatísticas e um terminal em uma única janela nativa.
Cada uma informa por que não está respondendo.
Uma frase conecta qualquer agente de programação. Somente leitura até você autorizar mais.
O docker, Compose e Buildx que você já usa. Incluídos.
$ docker compose up -d
$ docker buildx build .
$ docker run --rm -it alpineAs tarefas que você repete o dia todo, medidas contra o concorrente mais rápido em cada uma.
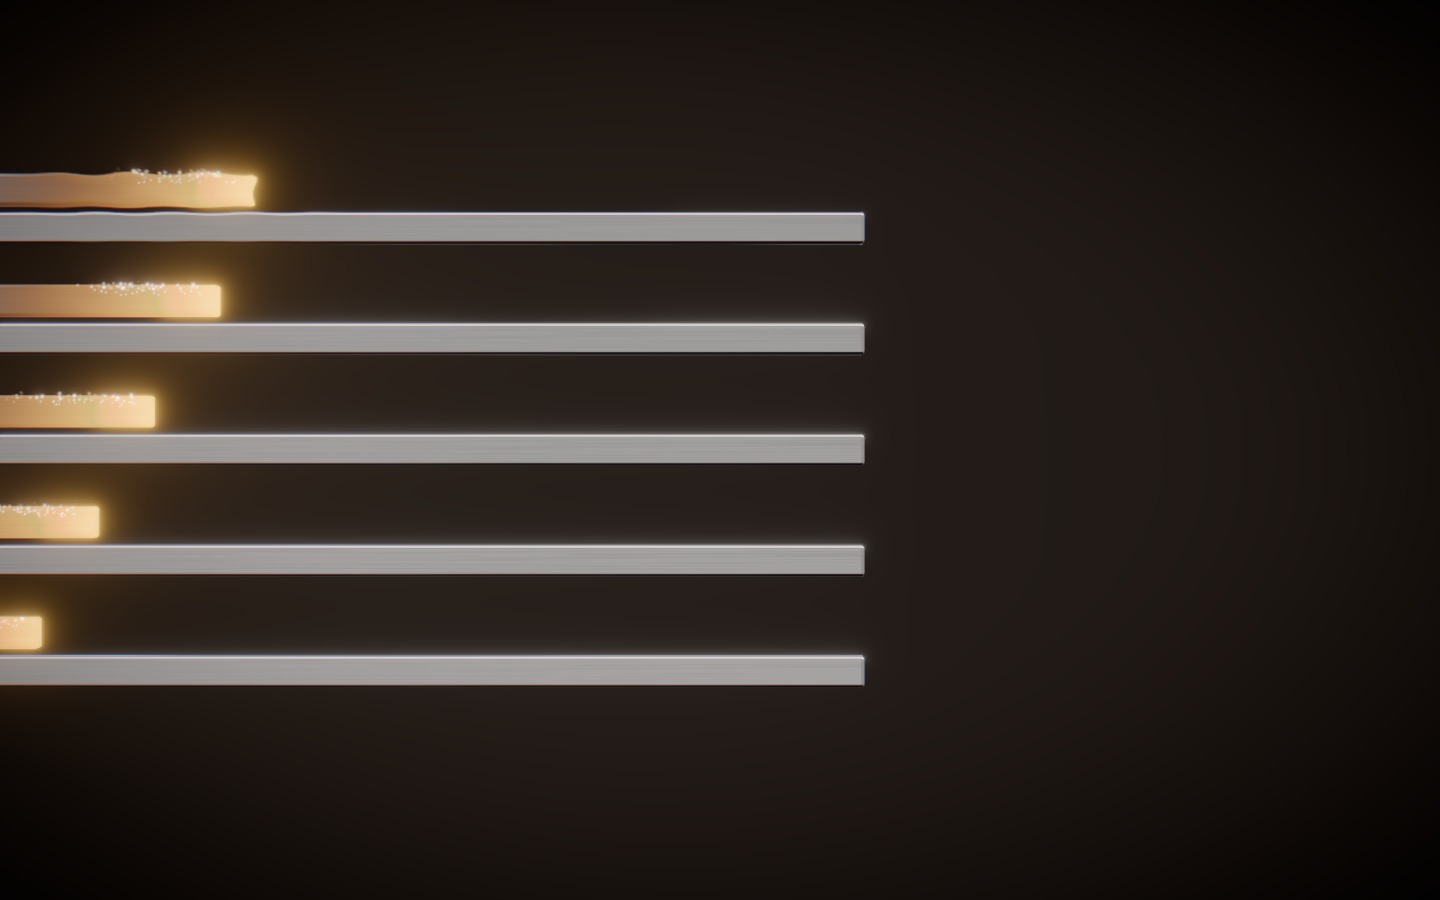
Oxcart Concorrente mais rápido
docker run --rmOxcart 42ms Concorrente mais rápido 143ms
3.4× mais rápido
Oxcart 96ms Concorrente mais rápido 378ms
3.9× mais rápido
docker stopOxcart 19ms Concorrente mais rápido 107ms
5.6× mais rápido
Oxcart 77ms Concorrente mais rápido 683ms
8.9× mais rápido
Oxcart 4.0ms Concorrente mais rápido 86.3ms
21× mais rápido
Concorrente mais rápido: o melhor dos outros ambientes de execução de contêineres para Mac que medimos, naquela tarefa. Medido em um Mac com Apple silicon, com a mesma alocação de CPU e memória, um produto de cada vez.
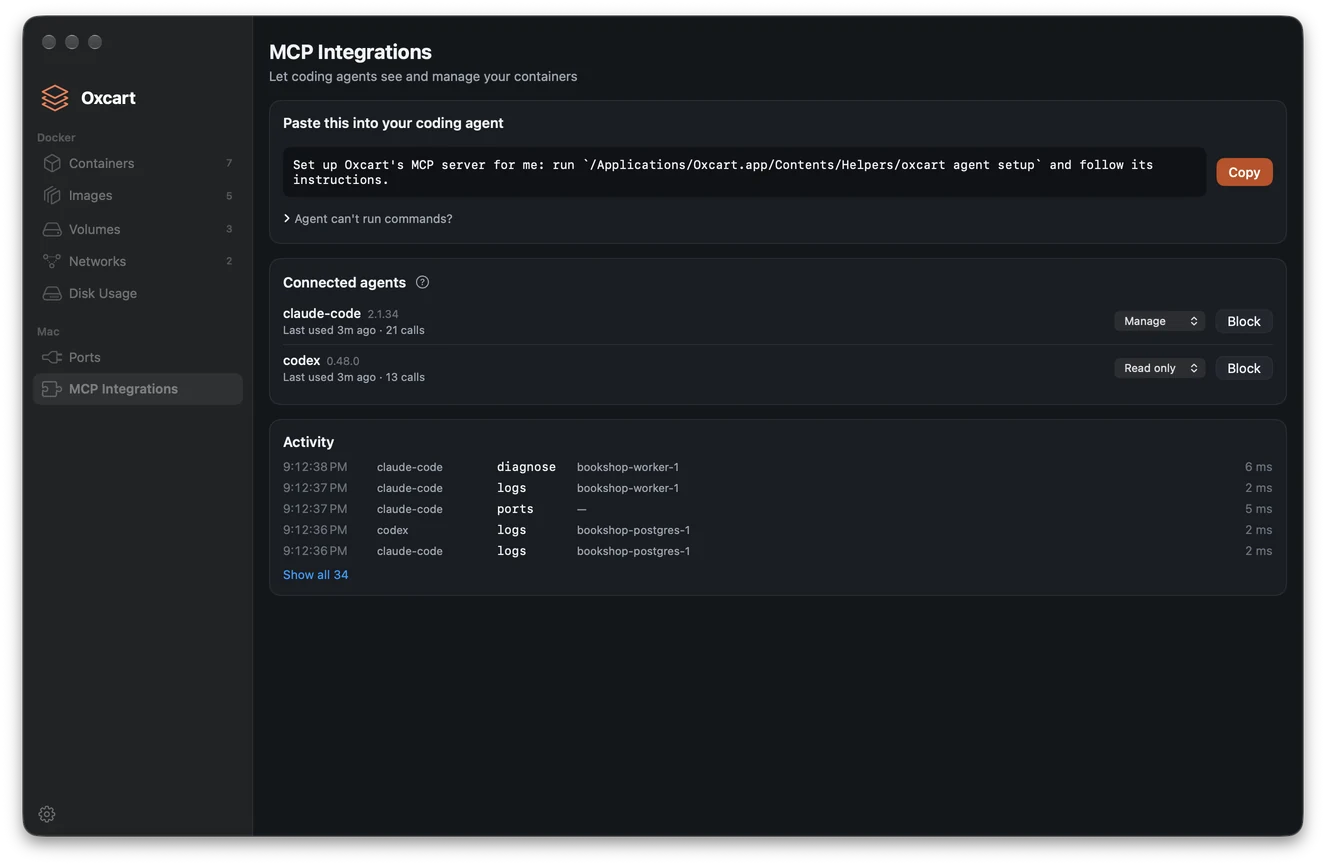
Uma instrução conecta qualquer agente de programação. Tudo roda no seu Mac: sem conta, sem porta, sem token.
Por que este contêiner parou?
13× menor
Há erros nos logs?
18× menor
claude-code pergunta por que bookshop-worker-1 não está saudável. diagnose responde em 6 ms.Cole uma frase e seu agente se registra sozinho. Instruções de configuração para Claude Code, Codex, Cursor, VS Code com Copilot, Zed e mais 13. Funciona offline.
Eleve o acesso para Manage ou Full, ou bloqueie com Block, um agente de cada vez. As ferramentas acima do nível permitido nem aparecem na lista.
Cada chamada aparece no histórico de atividades, com o agente, a ferramenta e o horário. O registro fica no seu Mac.
Um contêiner temporário sem rede, a menos que você permita, iniciado em 23 a 76 ms nos nossos testes.
2 turnos em vez de 4 e 8, com uso de tokens chegando a apenas um quinto: Claude Opus 5.5 encontrando um erro no log e a causa de uma falha, com e sem Oxcart. Resultado indicativo: uma sessão por tarefa.
Os níveis controlam o que as ferramentas do Oxcart fazem por um agente. Eles não são um ambiente isolado: um agente com seu próprio shell ainda pode executar docker.
Oxcart remove as partes de um app de contêineres que os invasores procuram atacar: o serviço root sempre ativo, a API Docker em uma porta, canais para o Linux sem autenticação e instaladores que baixam código.
O único componente privilegiado no seu Mac é um pequeno auxiliar que o macOS inicia quando você instala o comando docker. Ele encerra 10 segundos depois. O mecanismo de contêineres, o compartilhamento de arquivos e o app rodam com seu usuário.
A API usa um socket privado que só você pode abrir. Nenhuma configuração a expõe via TCP, e Oxcart nunca assume o socket Docker do sistema. Sem portas publicadas, ele não mantém nenhum socket TCP ou UDP.
Cada serviço de escuta no lado Linux verifica quem está chamando antes de ler um byte. Só o seu Mac entra, e os contêineres não podem abrir os canais privados.
Seu próprio kernel inicia diretamente um pequeno init escrito em Rust, que executa três serviços. Sem módulos carregáveis, sem SSH, sem systemd, sem cron.
O lado Linux pode pedir três coisas ao Mac: abrir uma conexão TCP, resolver um nome e ler o relógio. Sem API de comandos e sem root, escapar desse ambiente não dá controle sobre o seu Mac.
A instalação não abre conexões de rede: todo o lado Linux vem dentro do app assinado e verificado pela Apple. As atualizações são recusadas se o feed e o download não estiverem ambos assinados.
O servidor MCP se comunica apenas por stdio com o agente que o iniciou. Sem porta para redirecionar, sem token para roubar, e todos os agentes começam com acesso somente de leitura.
O caminho rápido do Oxcart entre o Mac e os contêineres usa TLS 1.3, com fixação de certificado a cada inicialização e um token que muda junto com ele. Outras máquinas virtuais no seu Mac não podem ler nem alterar esse tráfego, nem abrir conexões próprias, e os contêineres não conseguem acessar esse canal.
shares se isso for relevante.127.0.0.1 no seu Mac por meio de host.docker.internal, como no Docker.127.0.0.1 para manter uma porta local.Encontrou um problema de segurança no Oxcart ou em oxcart.cc? Envie um e-mail para security@oxcart.cc. Nossos contatos também estão em /.well-known/security.txt.
E o básico: assinatura com Developer ID, verificação pela Apple, runtime reforçado, senhas de registros de imagens nas Chaves e um site sem scripts de terceiros.
Seu Mac faz todas as conexões de saída, então suas rotas, DNS dividido e firewall se aplicam.
Um filtro de rede pode pausar uma nova conexão enquanto você decide. Oxcart espera sua resposta em vez de falhar.
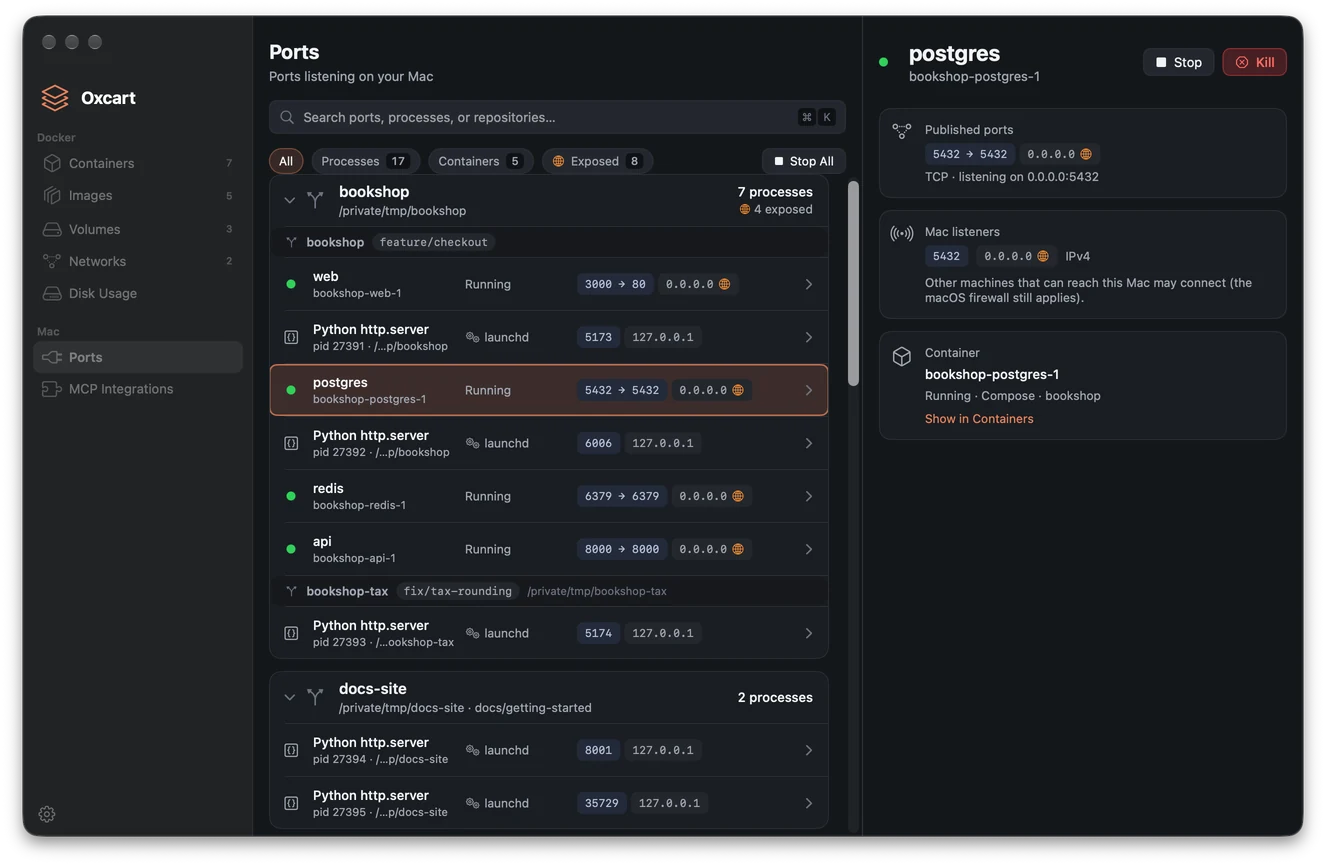
Pronta, iniciando ou o motivo da falha, com detalhes como “escutando em 127.0.0.1 apenas dentro do contêiner”.
Apple silicon · macOS 26 ou posterior
As vendas começam em breve. Baixe agora e use grátis por 60 dias.
Comprando para uma equipe? As licenças de equipe custam $20 por pessoa, por versão principal. Fale com vendas
Todos os recursos, grátis por 60 dias. Depois disso, os contêineres rodam por 15 minutos de cada vez até você comprar ou ativar uma licença. Não há espera entre sessões: inicie-os novamente quando quiser.
Uma licença pertence a uma pessoa, que pode usá-la em até 5 Macs.
O primeiro número da versão. Correções, melhorias e recursos menores chegam em atualizações menores e de correção gratuitas.
Não. A licença nunca expira e continua funcionando offline com a versão principal que você comprou.
Não. Oxcart é para Macs com Apple silicon e macOS 26 ou posterior.
Em até 30 dias após a compra de uma licença ou atualização de versão principal, sem precisar justificar.