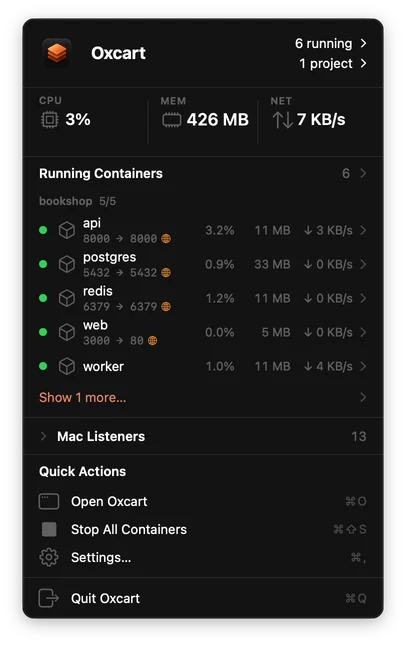
Menü çubuğunuzda hep yanınızda.
20 konteyner çalışırken tek çekirdeğin 0.0004% kadarı.
Apple silicon · macOS 26 veya üzeri · 215 MiB
20 konteyner çalışırken tek çekirdeğin 0.0004% kadarı.
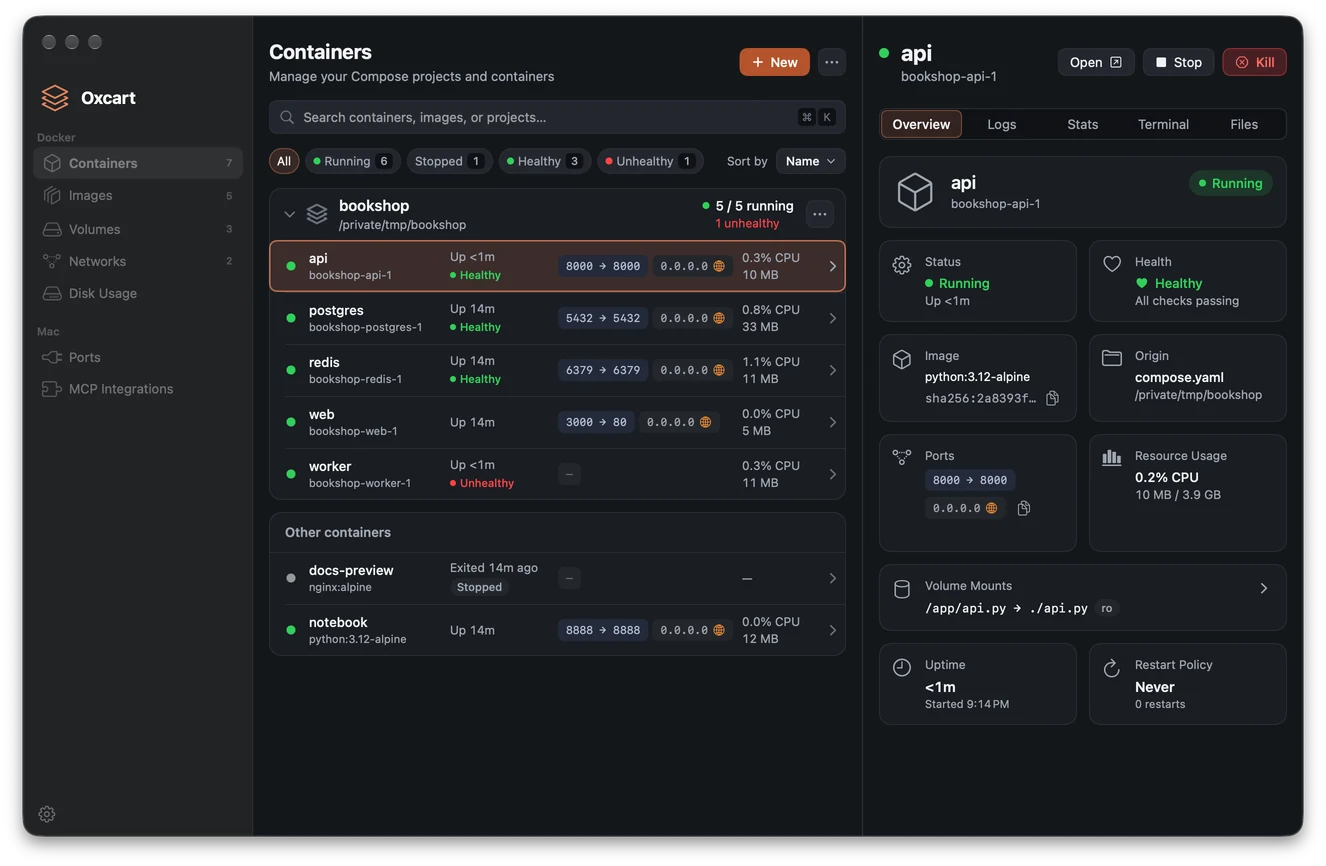
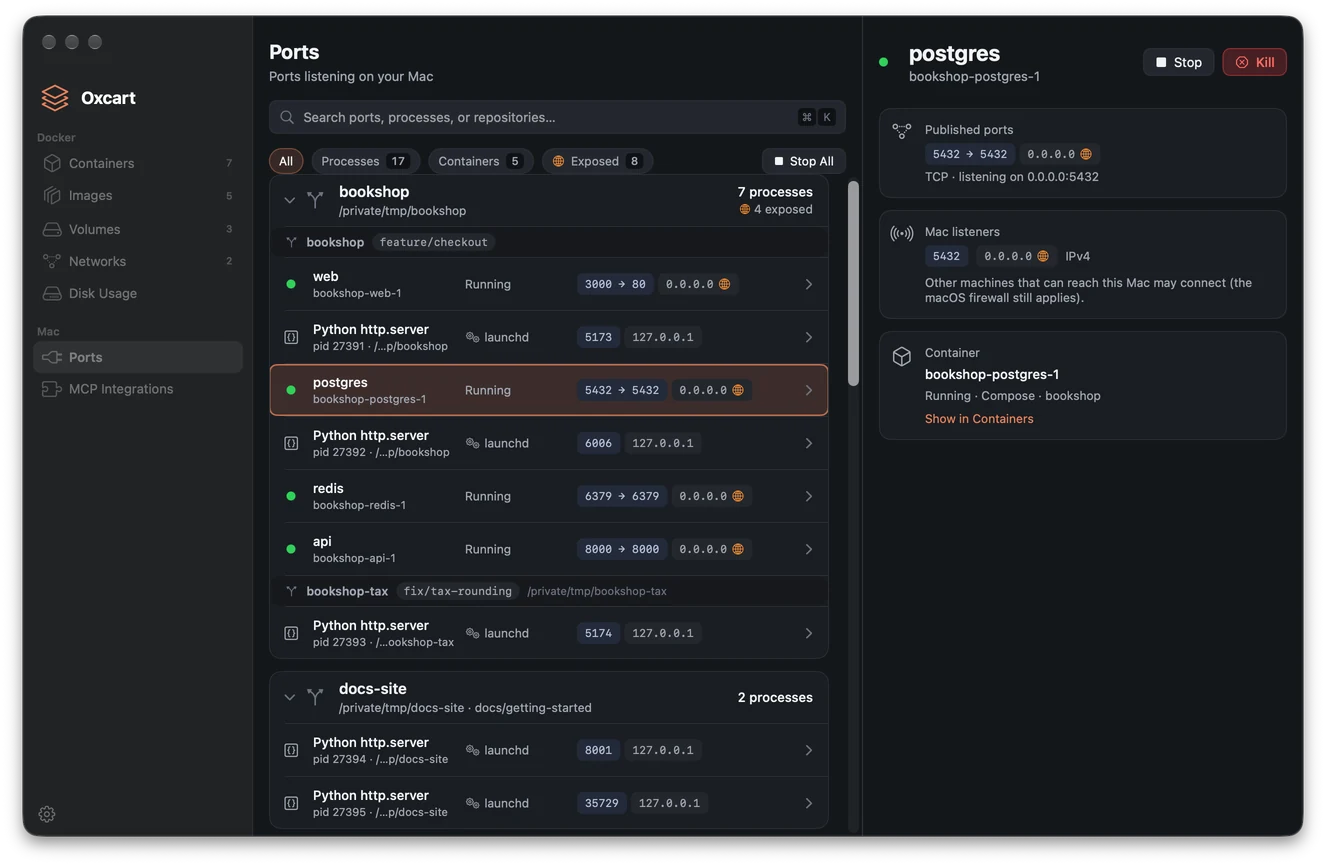
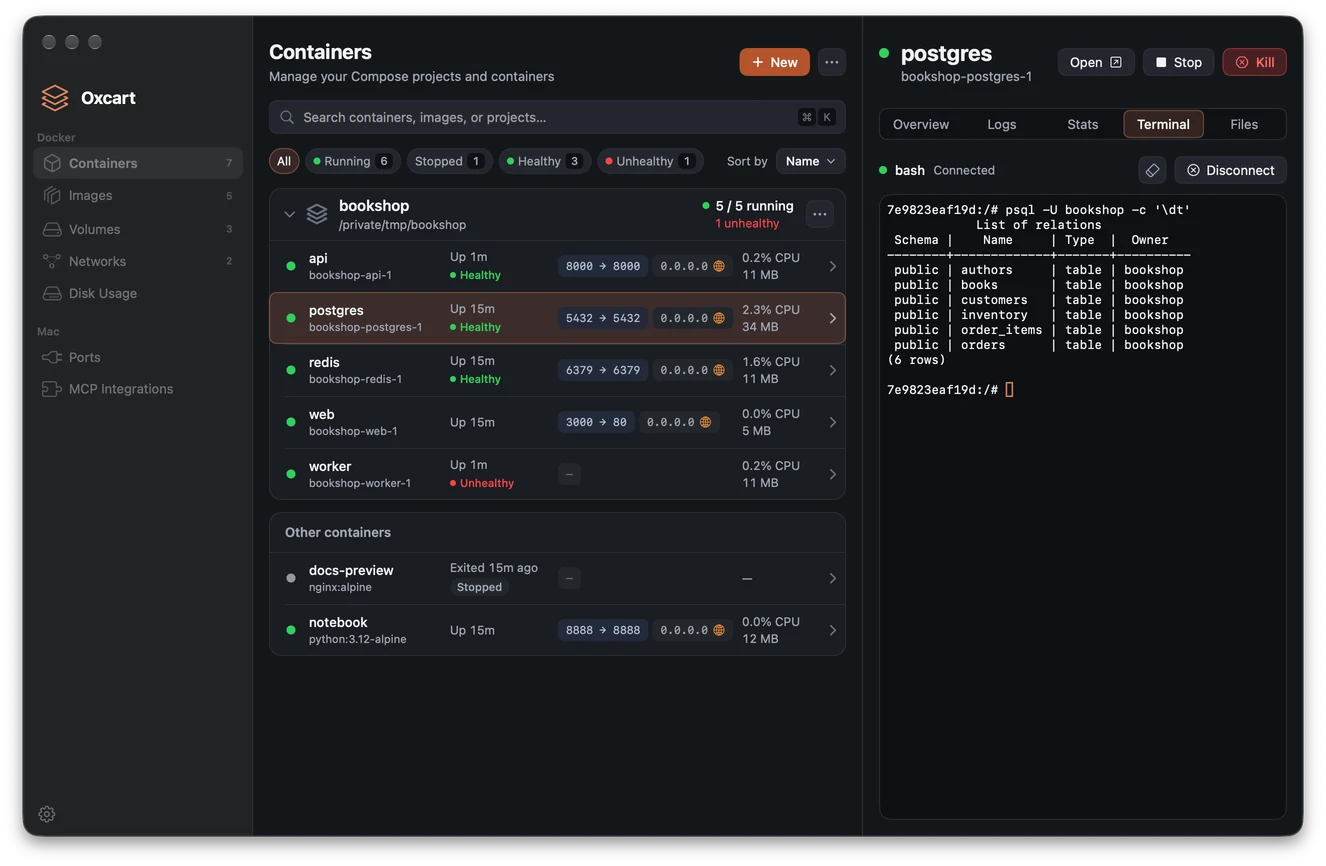
Compose projeleri, günlükler, istatistikler ve terminal, tek bir yerel pencerede.
Her biri neden yanıt vermediğini söyler.
Tek cümleyle her kodlama ajanını bağlayın. Siz izin verene kadar erişimi salt okunurdur.
Zaten kullandığınız docker, Compose ve Buildx. Hepsi dahil.
$ docker compose up -d
$ docker buildx build .
$ docker run --rm -it alpineGün boyunca tekrarladığınız işler, her görevde en hızlı rakiple karşılaştırılarak ölçüldü.
Oxcart En hızlı rakip
docker run --rmOxcart 42ms En hızlı rakip 143ms
3.4× daha hızlı
Oxcart 96ms En hızlı rakip 378ms
3.9× daha hızlı
docker stopOxcart 19ms En hızlı rakip 107ms
5.6× daha hızlı
Oxcart 77ms En hızlı rakip 683ms
8.9× daha hızlı
Oxcart 4.0ms En hızlı rakip 86.3ms
21× daha hızlı
En hızlı rakip: ölçtüğümüz diğer Mac konteyner çalışma ortamları arasında o görevde en iyi sonucu alan ürün. Apple silicon bir Mac'te, eşit CPU ve bellek kaynaklarıyla, her seferinde tek ürün çalıştırılarak ölçüldü.
Tek istemle her kodlama ajanını bağlayın. Mac'inizde çalışır: hesap yok, port yok, token yok.
Bu konteyner neden durdu?
13× daha küçük
Günlüklerde hata var mı?
18× daha küçük
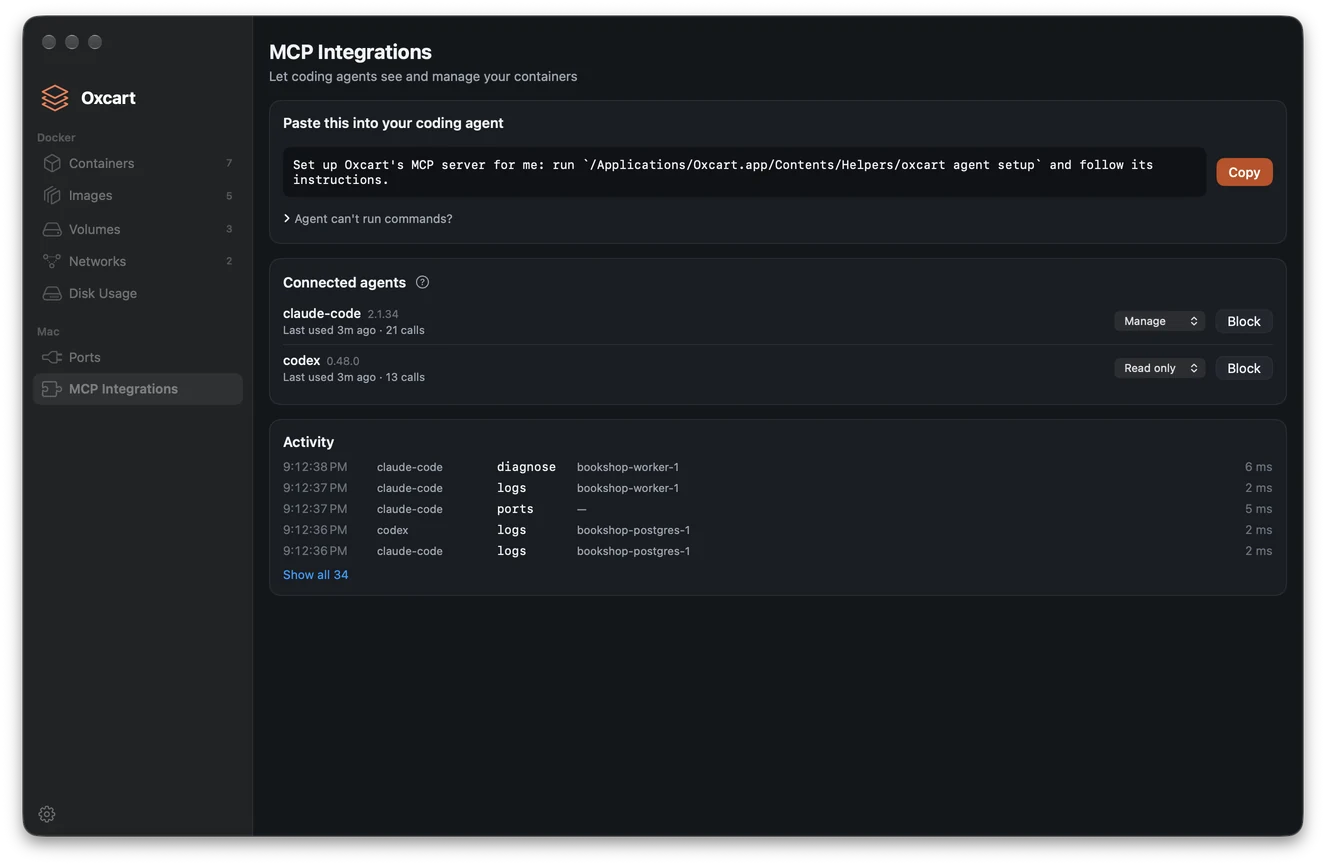
claude-code, bookshop-worker-1 konteynerinin neden sağlıksız olduğunu soruyor. diagnose 6 ms'de yanıt veriyor.Tek cümle yapıştırın, ajanınız kendi kaydını yapsın. Claude Code, Codex, Cursor, Copilot ile VS Code, Zed ve 13 ajan daha için kurulum adımları var. Çevrimdışı çalışır.
Her ajanı ayrı ayrı Manage veya Full düzeyine yükseltin ya da Block ile engelleyin. Ajanın düzeyini aşan araçlar listelenmez bile.
Her çağrı, ajanı, aracı ve zamanı ile etkinlik akışına kaydedilir. Günlük Mac'inizde kalır.
Siz izin vermedikçe ağa erişmeyen geçici bir konteyner, testlerimizde 23 ile 76 ms arasında başladı.
4 ve 8 yerine 2 tur, beşte bire kadar inen token kullanımı: Claude Opus 5.5'in Oxcart ile ve Oxcart olmadan günlük hatasını ve çökme nedenini bulması. Fikir veren sonuçlar: görev başına tek oturum.
Düzeyler, Oxcart araçlarının bir ajan için neler yapabileceğini belirler. Yalıtılmış bir çalışma ortamı oluşturmazlar: kendi kabuğuna sahip bir ajan yine de docker çalıştırabilir.
Oxcart, saldırganların hedef aldığı konteyner uygulaması bileşenlerini ortadan kaldırır: sürekli çalışan root servisi, bir porttaki Docker API, Linux'a giden kimlik doğrulamasız bağlantılar ve kod indiren kurucular.
Mac tarafındaki tek ayrıcalıklı bileşen, docker komutunu kurarken macOS'un başlattığı küçük bir yardımcıdır. 10 saniye sonra kapanır. Motor, dosya paylaşımı ve uygulama sizin kullanıcı hesabınızla çalışır.
API, yalnızca sizin açabildiğiniz özel bir sokettir. Onu TCP üzerinden sunan bir ayar yoktur ve Oxcart sistemin Docker soketini asla devralmaz. Hiçbir port yayımlanmadığında TCP veya UDP soketi de tutmaz.
Linux tarafındaki her dinleyici, bir bayt bile okumadan önce çağrıyı kimin yaptığını kontrol eder. Yalnızca sizin Mac'iniz içeri girebilir, konteynerler ise özel kanalları hiç açamaz.
Kendi çekirdeği doğrudan Rust ile yazılmış, üç servis çalıştıran küçük bir init sürecini başlatır. Yüklenebilir modül yok, SSH yok, systemd yok, cron yok.
Linux tarafı Mac'inizden üç şey isteyebilir: TCP bağlantısı açmak, ad çözümlemek ve saati okumak. Komut API'si ve root yetkisi olmadığından, ortamın sınırlarının aşılması Mac'in kontrolünü ele geçirmeye yetmez.
Kurulum ağ bağlantısı kurmaz: Linux tarafının tamamı imzalanmış, Apple denetiminden geçmiş uygulamanın içindedir. Hem güncelleme akışı hem indirilen dosya imzalı değilse güncellemeler reddedilir.
MCP sunucusu yalnızca stdio üzerinden, kendisini başlatan ajanla iletişim kurar. Yeniden yönlendirilecek port, çalınacak token yoktur ve her ajan salt okunur düzeyde başlar.
Oxcart'ın Mac'inizle konteynerleriniz arasındaki hızlı yolu TLS 1.3 üzerinden çalışır, her başlangıçta sertifika sabitlenir ve token onunla birlikte değişir. Mac'inizdeki diğer sanal makineler bu trafiği okuyamaz, değiştiremez veya kendi bağlantılarını açamaz, konteynerler ise bu bağlantı kanalına hiç erişemez.
shares kapsamını daraltın.host.docker.internal üzerinden Mac'inizin 127.0.0.1 adresindeki servislere ulaşabilir.127.0.0.1 adresinde yayımlayın.Oxcart'ta veya oxcart.cc'de bir güvenlik sorunu mu buldunuz? security@oxcart.cc adresine e-posta gönderin. İletişim bilgilerimiz /.well-known/security.txt dosyasında da yer alır.
Temel önlemler de var: Developer ID ile imzalanmış, Apple denetiminden geçmiş, güçlendirilmiş çalışma zamanı, Anahtar Zinciri'nde saklanan imaj kayıt deposu parolaları ve üçüncü taraf betikleri içermeyen bir site.
Giden her bağlantıyı Mac'iniz kurar, böylece yönlendirmeleriniz, bölünmüş DNS'iniz ve güvenlik duvarınız geçerli olur.
Bir ağ filtresi, siz karar verirken yeni bağlantıyı bekletebilir. Oxcart hata vermek yerine yanıtınızı bekler.
Hazır, başlıyor veya neden hazır değil: “yalnızca konteyner içinde 127.0.0.1 adresinde dinliyor” ayrıntısına kadar.
Apple silicon · macOS 26 veya üzeri
Satışlar yakında açılıyor. Şimdi indirin, 60 gün ücretsiz kullanın.
Ekibiniz için mi alıyorsunuz? Ekip lisansları kişi ve ana sürüm başına $20. Satış ekibiyle görüşün
Tüm özellikler 60 gün ücretsiz. Ardından siz bir lisans satın alana veya etkinleştirene kadar konteynerler her seferinde 15 dakika çalışır. Yeniden başlatmak için bekleme süresi yoktur, istediğiniz zaman tekrar başlatabilirsiniz.
Lisans tek bir kişiye aittir ve bu kişi lisansı en fazla 5 Mac'te kullanabilir.
Sürüm numarasının ilk sayısı. Düzeltmeler, iyileştirmeler ve daha küçük özellikler ücretsiz ara sürüm ve yama güncellemeleri olarak sunulur.
Hayır. Lisansın süresi dolmaz ve satın aldığınız ana sürümle çevrimdışıyken de çalışmaya devam eder.
Hayır. Oxcart, Apple silicon ve macOS 26 veya üzeri yüklü Mac'ler içindir.
Lisans veya yükseltme satın aldıktan sonra 30 gün içinde, gerekçe belirtmeden.